Oversigt
På denne side kan du læse, hvordan du tilføjer en SAML 2.0-identitetsudbyder.
eAdm er SAML-tjenesteudbyderen. Kunden giver eAdm metadataene fra sin identitetsudbyder. eAdm returnerer ét metadata-dokument for tjenesteudbyderen. Brugerne starter på eAdms login-side. eAdm accepterer kun svaret, hvis eAdm selv har anmodet om den pågældende login.
|
Vare |
Detaljer |
|---|---|
|
eAdm accepterer følgende bindinger fra identitetsudbyderen |
HTTPS. HTTP-omdirigering bruges til login, når det er angivet i metadataene. Ellers bruges HTTP-POST. |
|
Responsbinding |
Kun HTTP POST. HTTP-Redirect anvendes ikke til denne callback, og HTTP-Artifact understøttes ikke. |
|
Identifikatorer |
Kun én af følgende: UPN, e-mail eller nationalt ID-nummer |
|
Log ud af alle konti |
Understøttet af eAdm og af identitetsudbyderen |
|
Login er påbegyndt hos identitetsudbyderen |
Afvist. Brugeren kommer til eAdm-login-siden. |
|
Krypterede påstande |
Understøttes ikke. Et svar, der krypterer påstanden, afvises. |
Tilføj en SAML-udbyder
Åbn »Single Sign-On« på kundens side, og tilføj en udbyder. Vælg SAML 2.0.
Forbindelse
-
Indtast et visningsnavn. Dette er teksten på login-knappen. Eksempel:
Fableton AD FS. -
Kopier URL’en til tjenesteudbyderens metadata, eller download filen, og importer den til identitetsudbyderen. eAdm underskriver loginanmodningen og logoutanmodningen med et certifikat, der findes i tjenesteudbyderens metadata. Metadata-URL’en på fanen er offentlig. Identitetsudbyderen – eller en browser på en administratorcomputer – skal kunne åbne den, hvis du abonnerer på URL’en i stedet for at importere en fil.
-
Angiv metadataene for identitetsudbyderen på en af følgende to måder:
-
URL. Et absolut
<https://> adresse, højst 1000 tegn, uden brugernavn eller adgangskode i URL’en. Værten skal være offentligt tilgængelig. Private adresser, loopback-adresser og link-lokale adresser afvises. -
Fil. XML-filen med metadata, højst 256 KB. Brug en fil, når URL’en til metadataene er intern.
-
Vent, indtil eAdm viser den analyserede enheds-ID, login-URL’en og signeringscertifikatet. Du kan ikke fortsætte, før analysen er gennemført.
eAdm læser enheds-ID’et, login-URL’en, logout-URL’en, NameID-formatet og signeringscertifikaterne. Et krypteringscertifikat i filen ignoreres. En login- eller logout-URL, der ikke er HTTPS, ignoreres. De her viste signeringscertifikater stammer fra metadataene. For at erstatte dem skal du uploade nye metadata eller opdatere fra URL’en. Der er ingen separat mulighed for at uploade certifikater.
Det samme enheds-ID kan ikke tilføjes to gange for den samme kunde.
Hvis du gemmer en offentlig metadata-URL, opdaterer eAdm det pågældende dokument cirka en gang om dagen og cirka en gang i timen i løbet af den sidste dag, inden metadataene udløber. Hvis opdateringen mislykkes, bevares de metadata, der allerede er gemt. Hvis metadataene har en udløbsdato, der ikke findes en opdaterings-URL, og denne dato er overskredet, vil det ikke længere være muligt at logge ind, indtil du uploader en ny fil.
Sikkerhed
|
Indstilling |
Standard |
Rækkevidde |
|---|---|---|
|
Kræv en underskrevet erklæring |
Den |
Lad denne indstilling være aktiveret, medmindre identitetsudbyderen ikke kan underskrive påstanden. |
|
Kræv et underskrevet svar |
Fra |
Aktivér denne indstilling, når identitetsudbyderen underskriver svaret, og du ønsker, at denne kontrol skal finde sted. |
|
Ursforskydning |
5 minutter |
0 til 5 minutter. Så meget kan identitetsudbyderens ur afvige, når eAdm kontrollerer påstandens gyldighedsperiode. |
eAdm dekrypterer ikke påstande. Certifikatet i tjenesteudbyderens metadata bruges til at underskrive anmodninger. Hvis identitetsudbyderen krypterer påstanden, mislykkes log-in.
Egenskaber
Knyt én ansøgning til ét eAdm-felt.
|
eAdm-felt |
Hvad sker der ved login? |
|---|---|
|
UPN |
Kravværdien sammenlignes med UPN og e-mail-adressen for aktive brugere i denne virksomhed. Der skal være nøjagtigt én bruger, der matcher. To match resulterer i, at log-in mislykkes. |
|
|
Samme søgning som UPN. Der skal være præcis én bruger, der matcher. |
|
Nationalt ID-kort |
Værdien i feltet »claim« skal svare til det nationale ID, der er gemt for brugeren, i samme format. Hvis mere end én aktiv bruger har dette nummer, viser eAdm en side, hvor brugeren kan vælge, hvilken brugerprofil der skal åbnes. |
UPN og e-mail bruger den samme opslagsfunktion. En værdi, der matcher én brugers e-mailadresse og en anden brugers UPN, svarer til to brugere, og log-in mislykkes.
I feltet »Claim« vises de attributnavne, der findes i metadataene. Du kan også indtaste en claim-URI, som ikke er angivet i metadataene. Identitetsudbyderen skal rent faktisk sende denne claim.
Hvis du vil bruge SAML-subjektet (NameID) som identifikator, skal du skrive nameid. Dette accepteres kun, når metadataets NameID-format er e-mail eller ikke angivet. Et permanent NameID er en uigennemsigtig værdi, som eAdm ikke kan bruge til at finde en bruger. Et midlertidigt NameID ændres ved hver log-in. Ingen af dem kan bruges som identifikator.
NameID er stadig påkrævet ved enkeltudlogning, selv når identifikatoren er en anden påstand. Udlogning kræver ét NameID. Det behøver ikke at være den påstand, der identificerer brugeren.
Personnummeret er følsomme oplysninger. Brug UPN eller e-mail, medmindre kunden har en grund til at oplyse sit personnummer.
Gem, aktiver og rolle
Gemmer de udbydere, der er deaktiveret. De forbliver skjult på login-siden, indtil du aktiverer dem fra listen. Lad dem være deaktiveret, og kør først testen af Single Sign-On, så brugerne ikke bliver tilbudt en opsætning, der ikke fungerer. Testen er beskrevet under Testning.
Åbn en aktiveret udbyder for at vælge »Primær« eller »Sekundær«. »Primær« er kun tilgængelig, så længe udbyderen er aktiveret. Med »Primær« bliver SAML virksomhedens primære log-in-metode, og derfor vises disse knapper først.
Når der er aktiveret flere SAML-udbydere, vises den primære først på listen. De øvrige vises efter deres visningsnavn.
Selvom SAML er den primære metode, kan den senest aktiverede SAML-udbyder ikke deaktiveres eller slettes. Vælg først en anden primær metode.
Indlogning og udlogning
Log ind
-
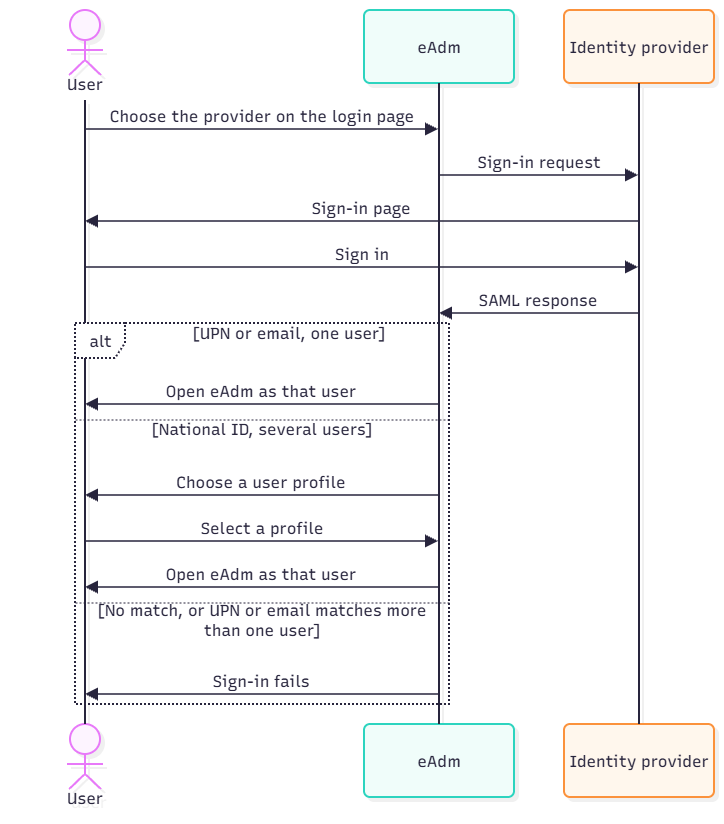
Brugeren åbner eAdm-login-siden og vælger udbyderens visningsnavn.
-
eAdm omdirigerer browseren til identitetsudbyderen.
-
Identitetsudbyderen sender SAML-svaret tilbage til URL’en for assertionsforbrugeren.
-
eAdm kontrollerer, at dette svar svarer til den anmodning, det netop har sendt, sammenligner signaturen med de gemte signaturcertifikater og læser den tilknyttede identifikator.
-
UPN eller e-mail: Hvis der findes én bruger, der matcher, åbnes eAdm med den pågældende bruger. Hvis der ikke findes noget match, eller hvis der findes to matches, mislykkes log-in.
-
Nationalt ID: én af de matchende brugere åbner eAdm som den pågældende bruger. Flere af de matchende brugere ser en side, der viser en liste over disse profiler. De vælger én, og eAdm åbner den pågældende profil. De øvrige matchende brugere bliver logget ud.
En login-anmodning, som brugeren har indledt hos identitetsudbyderen, og hvor der ikke foreligger en tilsvarende anmodning fra eAdm, afvises.
Udlogning er påbegyndt i eAdm
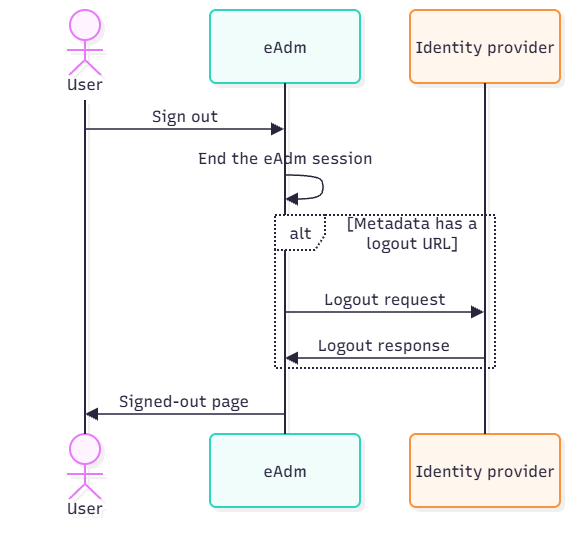
Når man logger ud af eAdm, afsluttes eAdm-sessionen først. Hvis identitetsudbyderens metadata indeholder en logout-URL, sender eAdm derefter browseren derhen med en logout-anmodning. Identitetsudbyderen sender logout-svaret tilbage, og browseren lander på eAdms side for udloggede brugere. Hvis metadataene ikke indeholder en logout-URL, vender eAdm direkte tilbage til siden for udloggede brugere.
Oplysningerne fra den aktuelle login-session skal indeholde ét NameID og et sessionsindeks. Tilføj eller rediger denne regel hos identitetsudbyderen, og log derefter ind igen. Ældre sessioner får ikke tildelt et NameID efterfølgende.
Udlogningen blev påbegyndt hos identitetsudbyderen
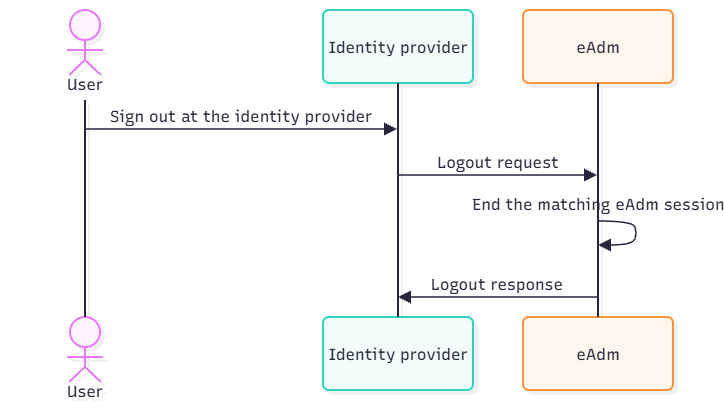
Identitetsudbyderen sender en logout-anmodning til URL’en for enkeltlogout i eAdm-metadataene. eAdm afslutter den tilsvarende session og returnerer et logout-svar. En anmodning, der ikke matcher nogen session, modtager stadig et succes-svar. Der igangsættes ikke en login-proces.
Testning
Test på udbyderrækken kører i sit eget vindue. Det er en kortvarig session, der ikke erstatter en eAdm-session, du allerede har.
eAdm matcher brugeren og afslutter derefter den pågældende testsession i eAdm. Når identitetsudbyderens metadata indeholder en logout-URL, og påstanden har ét NameID, sender eAdm også en logout-anmodning for den samme testsession til identitetsudbyderen. Rækken angiver først, at operationen er lykkedes, når denne logout er gennemført. Uden en logout-URL afslutter eAdm stadig sin egen testsession, men kan ikke afslutte sessionen hos identitetsudbyderen, og testen angiver en fejl.
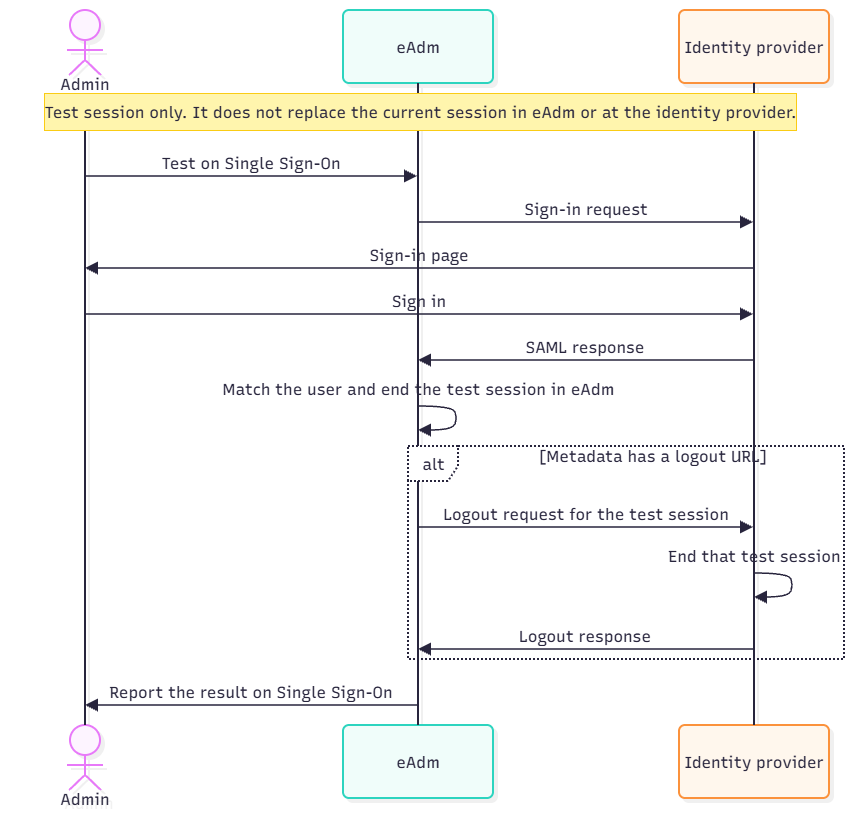
Administratortesten viser en fejl, når brugeren blev fundet, men udlogningen ikke kunne gennemføres. Det sker, når metadataene ikke indeholder en udlognings-URL, eller når påstanden ikke har et NameID. Ret fejlen, og prøv derefter igen. En pop-up-blokker medfører også, at testen mislykkes.
Fejlfinding
|
Symptom |
Sandsynlig årsag |
Handling |
|---|---|---|
|
Metadata-URL’en er blevet afvist |
URL’en er ikke en offentlig HTTPS-adresse, indeholder et brugernavn, eller værten er privat, en loopback-adresse eller en link-lokal adresse |
Upload i stedet XML-filen. Brug kun en URL, hvis eAdms servere kan hente den via det offentlige internet. |
|
Analysen mislykkes, eller filen afvises |
XML-filen er ikke SAML-metadata, eller den er større end 256 KB |
Eksporter identitetsudbyderens føderationsmetadata igen. Upload kun de offentlige metadata – aldrig en privat nøgle eller en PFX-fil. |
|
Login-knappen mangler |
Tjenesteudbyderen er deaktiveret |
Aktivér udbyderen. |
|
Identitetsudbyderen godkender brugeren, men eAdm kan ikke finde vedkommende |
URI’en eller værdien for anmodningen stemmer ikke overens, eller to brugere har samme UPN- eller e-mail-værdi |
Sammenlign den indtastede søgestreng med brugerfeltet. For UPN og e-mail må der kun være én bruger, der matcher i begge felter. |
|
Testen viser, at brugeren ikke blev fundet |
Ingen aktive brugere i denne virksomhed har den pågældende identifikator |
Sammenlign erstatningsbeløbet med brugeren i denne virksomhed. |
|
Flere konti deler et nationalt ID-nummer |
Der er mere end én aktiv konto med det pågældende ID |
Brugeren vælger en profil på loginsiden. Det er forventet. |
|
Testen mislykkes efter en vellykket login hos identitetsudbyderen |
Der er ingen logout-URL i metadataene, eller påstanden har ikke et enkelt NameID |
Tilføj et logout-endpoint til metadataene og én NameID-regel. Log ind igen. |
|
Login mislykkes, og påstanden er krypteret |
Identitetsudbyderen krypterede påstanden |
eAdm har ingen indstilling til dekryptering. Stop med at kryptere påstande for denne pålidelige part, og importer de aktuelle eAdm-metadata. |
|
Login mislykkes omkring tidspunktet for påstanden |
Urenes afvigelse er større end den indstillede forskydning |
Indstil tidsforskydningen til op til 5 minutter, eller juster identitetsudbyderens ur. |
|
Login stopper, når metadataets udløbsdato er nået |
De gemte metadata er udløbet, og der findes ingen fungerende opdaterings-URL |
Upload de aktuelle metadata, eller angiv en offentlig URL til metadataene. |
|
Logout afslutter kun eAdm |
Metadataene for identitetsudbyderen indeholder ingen logout-tjeneste, eller identitetsudbyderen mangler eAdm-logout-endpointet |
Importer begge metadatafiler igen. Bekræft ét NameID og et sessionsindeks ved en ny login. |
|
Når man logger ud af identitetsudbyderen, forbliver man logget ind på eAdm |
Identitetsudbyderen sendte ikke en SAML-logout-anmodning, eller sessionen blev oprettet før NameID-reglen |
Brug identitetsudbyderens SAML-udlogningsfunktion. Kontroller, at den har eAdm-udlogningsendepunktet. |
Ændringer i certifikatet
Identitetsudbyderens signeringscertifikat. Når URL’en til de offentlige metadata er angivet, opdaterer eAdm den. Når du bruger en fil, skal du downloade nye metadata, inden det gamle signeringscertifikat udløber, og uploade dem til den samme udbyder. eAdm gemmer alle signeringscertifikater fra filen og accepterer en påstand, der er signeret af et hvilket som helst af dem, hvilket dækker en overgangsperiode.
eAdm-certifikat til underskrivelse af anmodninger. Når der vises en rollover i tjenesteudbyderpanelet, skal du downloade de aktuelle metadata og opdatere identitetsudbyderen, inden eAdm underskriver med det nye certifikat. Lad den tidligere offentlige nøgle forblive på plads, indtil eAdm fjerner den.
Tjekliste til idriftsættelse
- Metadata analyserer og viser enheds-ID’et, login-URL’en og et aktuelt signeringscertifikat
- URL’en til de offentlige metadata gemmes kun, hvis eAdm kan hente den; ellers gemmes en fil samt en påmindelse om at uploade den igen, inden certifikatet udløber
- Én ansøgning, der er knyttet til UPN, e-mail eller nationalt ID-nummer
- NameID udstedt ved logout, én værdi, ved ny login
- Udbyder aktiveret, og primær eller sekundær indstillet
- Metadata fra tjenesteudbyderen importeret hos identitetsudbyderen
- Identitetsudbyderen krypterer ikke påstandene
- Administratortesten lykkedes
- Når man logger ind fra eAdm-login-siden, åbnes den forventede bruger
- Når man logger ud af eAdm og fra identitetsudbyderen, afsluttes eAdm-sessionen
Fableton Kommune (org NO999000001) er fiktiv.