Yleiskatsaus
Tällä sivulla kerrotaan, miten SAML 2.0 -tunnistuspalveluntarjoaja lisätään.
eAdm on SAML-palveluntarjoaja. Asiakas toimittaa eAdm:lle identiteetin tarjoajansa metatiedot. eAdm palauttaa yhden palveluntarjoajan metatietodokumentin. Käyttäjät aloittavat eAdm:n kirjautumissivulta. eAdm hyväksyy vastauksen vain, jos eAdm on itse pyytänyt kyseistä kirjautumista.
|
Tuote |
Yksityiskohdat |
|---|---|
|
eAdm hyväksyy seuraavat sidokset identiteetin tarjoajalta |
HTTPS. Kirjautumiseen käytetään HTTP-uudelleenohjausta, jos se on mainittu metatiedoissa. Muussa tapauksessa käytetään HTTP-POST-pyyntöä. |
|
Vasteen sitoutuminen |
Vain HTTP POST. HTTP-Redirect-komentoa ei käytetä tässä takaisinsoitossa, eikä HTTP-Artifact-komentoa tueta. |
|
Tunnisteet |
Vain yksi: UPN, sähköpostiosoite tai kansallinen henkilötunnus |
|
Yksittäinen uloskirjautuminen |
Tuettu eAdm:n ja tunnistustietojen tarjoajan kautta |
|
Kirjautuminen alkoi tunnistuspalveluntarjoajalla |
Hylätty. Käyttäjä ohjataan eAdm-kirjautumissivulle. |
|
Salatut väittämät |
Ei tueta. Vastaus, jossa väite on salattu, hylätään. |
Lisää SAML-palveluntarjoaja
Avaa asiakassovelluksessa Single Sign-On ja lisää palveluntarjoaja. Valitse SAML 2.0.
Yhteys
-
Kirjoita näyttönimi. Tämä on kirjautumispainikkeen teksti. Esimerkki:
Fableton AD FS. -
Kopioi palveluntarjoajan metatietojen URL-osoite tai lataa tiedosto ja tuo se identiteetin tarjoajaan. eAdm allekirjoittaa kirjautumispyynnön ja uloskirjautumispyynnön palveluntarjoajan metatiedoissa olevalla varmenteella. Välilehdellä oleva metatietojen URL-osoite on julkinen. Identiteetin tarjoajan tai järjestelmänvalvojan tietokoneen selaimen on voitava avata se, jos tilaat URL-osoitteen tiedoston tuomisen sijaan.
-
Toimita identiteetin tarjoajan metatiedot jollakin seuraavista tavoista:
-
URL. Absoluuttinen
<https://> osoite, enintään 1000 merkkiä, ilman käyttäjätunnusta tai salasanaa URL-osoitteessa. Isäntäkoneen on oltava julkisesti tavoitettavissa. Yksityiset, loopback- ja link-local-osoitteet hylätään. -
Tiedosto. Metatietojen XML-tiedosto, enintään 256 KB. Käytä tiedostoa, kun metatietojen URL-osoite on sisäinen.
-
Odota, kunnes eAdm näyttää jäsennetyn entiteetin tunnuksen, kirjautumis-URL:n ja allekirjoitussertifikaatin. Et voi jatkaa, ellei jäsentäminen ole onnistunut.
eAdm lukee entiteetin tunnisteen, kirjautumis- ja uloskirjautumis-URL-osoitteet, NameID-muodon sekä allekirjoitussertifikaatit. Tiedostossa oleva salaussertifikaatti ohitetaan. Kirjautumis- tai uloskirjautumis-URL-osoite, joka ei ole HTTPS-muotoinen, ohitetaan. Tässä näkyvät allekirjoitussertifikaatit ovat peräisin metatiedoista. Jos haluat korvata ne, lataa uudet metatiedot tai päivitä tiedot URL-osoitteesta. Erillistä sertifikaattien latausmahdollisuutta ei ole.
Samaa entiteettitunnusta ei voi lisätä kahdesti samalle asiakkaalle.
Jos tallennat julkisen metatietojen URL-osoitteen, eAdm päivittää kyseisen asiakirjan noin kerran päivässä ja noin kerran tunnissa metatietojen voimassaolon päättymistä edeltävänä päivänä. Jos päivitys epäonnistuu, jo tallennetut metatiedot säilyvät. Jos metatiedoilla on voimassaoloaika, päivitys-URL-osoitetta ei ole ja kyseinen päivämäärä on jo ohitettu, kirjautuminen keskeytyy, kunnes lataat uuden tiedoston.
Turvallisuus
|
Asetukset |
Oletus |
Valikoima |
|---|---|---|
|
Vaadi allekirjoitettu vakuutus |
Päivänä |
Jätä tämä päälle, ellei tunnistustarjoaja pysty allekirjoittamaan väitettä. |
|
Vaadi allekirjoitettu vastaus |
Pois |
Ota tämä käyttöön, kun identiteetin tarjoaja allekirjoittaa vastauksen ja haluat, että tämä tarkistus suoritetaan. |
|
Kellon viive |
5 minuuttia |
0–5 minuuttia. Tämän verran identiteetin tarjoajan kello voi poiketa, kun eAdm tarkistaa väittämän voimassaoloajan. |
eAdm ei pura väitteiden salausta. Palveluntarjoajan metatiedoissa oleva varmenne on tarkoitettu pyyntöjen allekirjoittamiseen. Jos identiteetin tarjoaja salaa väitteen, kirjautuminen epäonnistuu.
Ominaisuudet
Määritä yksi vaatimus yhdelle eAdm-kentälle.
|
eAdm-kenttä |
Mitä tapahtuu kirjautumisen yhteydessä |
|---|---|
|
UPN |
Vaatimuksen arvoa verrataan tämän yrityksen aktiivisten käyttäjien UPN-tunnuksiin ja sähköpostiosoitteisiin. Täsmälleen yhden käyttäjän tietojen on vastattava vaatimusta. Jos vastaavuuksia on kaksi, kirjautuminen epäonnistuu. |
|
Sähköposti |
Sama haku kuin UPN:n kohdalla. Vastaavuuden on oltava täsmälleen yhden käyttäjän kanssa. |
|
Kansallinen henkilötunnus |
Väitteen arvon on vastattava käyttäjän tietoihin tallennettua kansallista henkilötunnusta samassa muodossa. Jos useammalla kuin yhdellä aktiivisella käyttäjällä on kyseinen numero, eAdm avaa sivun, jolla käyttäjä valitsee, minkä käyttäjäprofiilin haluaa avata. |
UPN ja sähköpostiosoite käyttävät samaa hakutoimintoa. Jos arvo vastaa yhden käyttäjän sähköpostiosoitetta ja toisen käyttäjän UPN:ää, järjestelmä tulkitsee tämän kahdeksi eri käyttäjäksi, jolloin kirjautuminen epäonnistuu.
Väiteluettelossa näkyvät metatiedoista löytyvät attribuuttien nimet. Voit myös kirjoittaa väitteen URI-osoitteen, jota metatiedoissa ei ole lueteltu. Tunnistuspalveluntarjoajan on tosiasiallisesti lähetettävä kyseinen väite.
Jos haluat käyttää SAML-kohdetta (NameID) tunnisteena, kirjoita nameid. Tämä hyväksytään vain, jos metatietojen NameID-muoto on sähköpostiosoite tai määrittelemätön. Pysyvä NameID on epäselvä arvo, jota eAdm ei voi käyttää käyttäjän hakemiseen. Tilapäinen NameID muuttuu jokaisen kirjautumisen yhteydessä. Kumpikaan näistä ei voi toimia tunnisteena.
NameID vaaditaan edelleen kertakirjautumisen yhteydessä, vaikka tunniste olisi eri väite. Kirjautumiseen tarvitaan yksi NameID. Sen ei tarvitse olla se väite, jonka avulla käyttäjä tunnistetaan.
Henkilötunnus on arkaluonteinen tieto. Käytä UPN-tunnusta tai sähköpostiosoitetta, ellei asiakkaalla ole perusteltua syytä antaa henkilötunnustaan.
Tallenna, ota käyttöön ja rooli
Tallenna tallentaa palveluntarjoajan, joka on poistettu käytöstä. Se pysyy poissa kirjautumissivulta, kunnes otat sen käyttöön luettelosta. Jätä se pois käytöstä ja suorita ensin kertakirjautumisen testi, jotta käyttäjille ei tarjota epäonnistunutta asennusta. Testi on kuvattu kohdassa Testaus.
Avaa käytössä oleva palveluntarjoaja ja valitse Ensisijainen tai Toissijainen. Ensisijainen-vaihtoehto on käytettävissä vain, kun palveluntarjoaja on käytössä. Ensisijainen-asetuksella SAML:stä tulee yrityksen ensisijainen kirjautumistapa, joten nämä painikkeet näkyvät luettelossa ensimmäisinä.
Kun useita SAML-palveluntarjoajia on otettu käyttöön, ensisijainen palveluntarjoaja näkyy luettelossa ensimmäisenä. Muut palveluntarjoajat näkyvät näyttönimien mukaisessa järjestyksessä.
Vaikka SAML on ensisijainen menetelmä, viimeisimpänä käytöön otettua SAML-palveluntarjoajaa ei voi poistaa käytöstä tai poistaa. Valitse ensin toinen ensisijainen menetelmä.
Sisäänkirjautuminen ja uloskirjautuminen
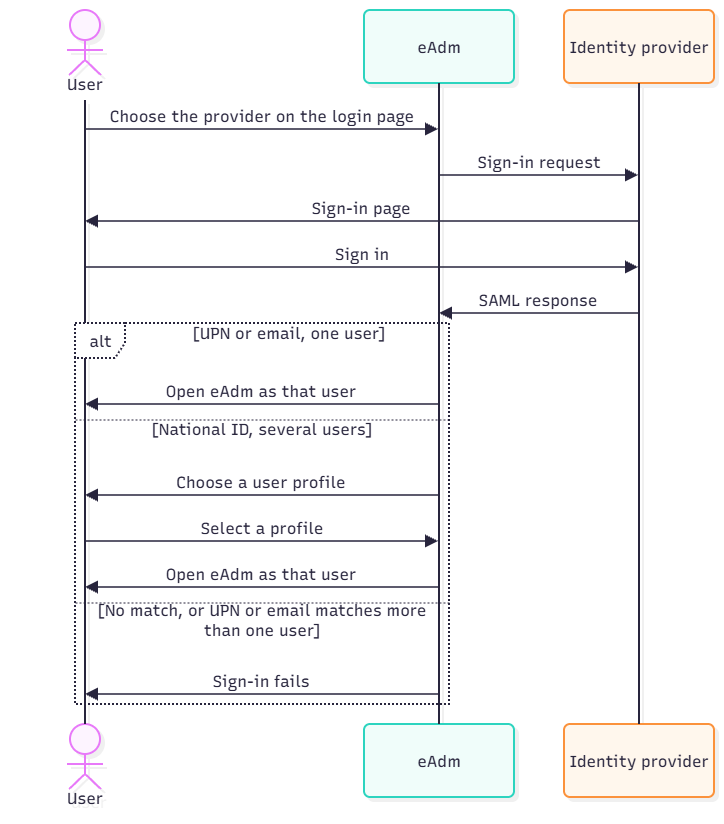
Kirjaudu sisään
-
Käyttäjä avaa eAdm-kirjautumissivun ja valitsee palveluntarjoajan näytönimen.
-
eAdm ohjaa selaimen tunnistustarjoajaan.
-
Tunnistustarjoaja lähettää SAML-vastauksen takaisin väitteen vastaanottajan URL-osoitteeseen.
-
eAdm tarkistaa, vastaako tämä vastaus juuri lähetettyyn pyyntöön, vertaa allekirjoitusta tallennettuihin allekirjoitussertifikaatteihin ja lukee yhden liitetyn tunnisteen.
-
UPN tai sähköpostiosoite: jos löytyy yksi vastaava käyttäjä, eAdm avautuu kyseisenä käyttäjänä. Jos vastaavuutta ei löydy tai löytyy kaksi vastaavuutta, kirjautuminen epäonnistuu.
-
Kansallinen tunniste: yksi vastaava käyttäjä avaa eAdm-järjestelmän kyseisenä käyttäjänä. Useat vastaavat käyttäjät näkevät sivun, jolla luetellaan kyseiset profiilit. He valitsevat yhden, ja eAdm avaa kyseisen profiilin. Muut vastaavat käyttäjät kirjautuvat ulos.
Kirjautuminen, jonka käyttäjä on aloittanut identiteetin tarjoajan puolella ja johon eAdm:ltä ei ole tullut vastaavaa pyyntöä, hylätään.
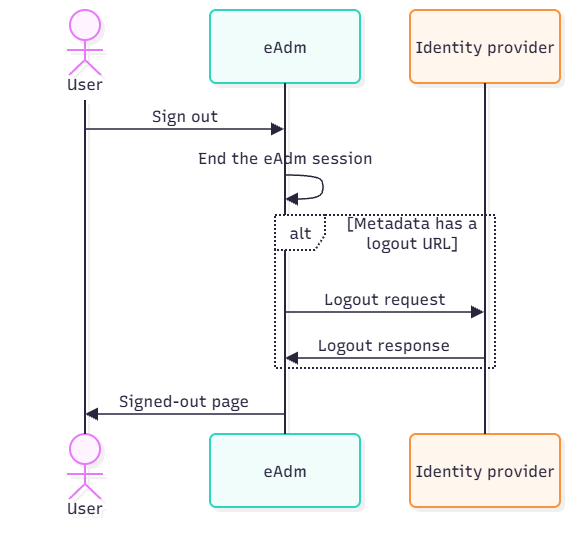
Uloskirjautuminen on alkanut eAdm-järjestelmässä
Ulospuolelle kirjautuminen eAdm:stä lopettaa ensin eAdm-istunnon. Jos identiteetin tarjoajan metatiedoissa on uloskirjautumis-URL, eAdm ohjaa selaimen sinne uloskirjautumispyynnön kera. Identiteetin tarjoaja lähettää uloskirjautumisvastauksen takaisin, ja selain avaa eAdm:n uloskirjautumissivun. Jos metatiedoissa ei ole uloskirjautumis-URL:ää, eAdm palaa suoraan uloskirjautumissivulle.
Nykyisen kirjautumisen tiedoissa on oltava yksi NameID ja istuntoindeksi. Lisää tai muokkaa tätä sääntöä tunnistustarjoajalla ja kirjaudu sitten uudelleen sisään. Vanhemmat istunnot eivät saa NameID:tä jälkikäteen.
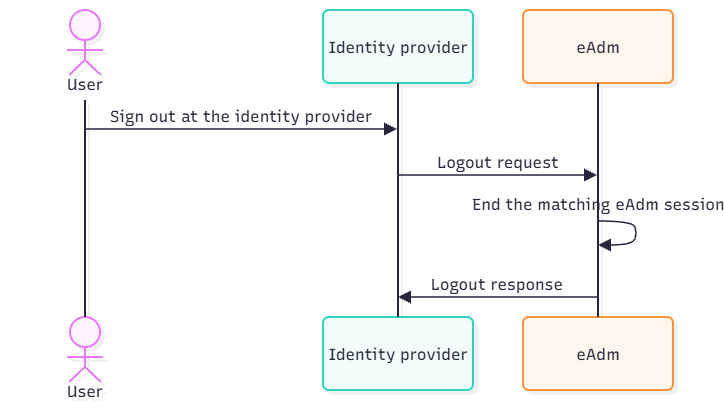
Uloskirjautuminen alkoi tunnistustarjoajalla
Tunnistustietojen tarjoaja lähettää uloskirjautumispyynnön eAdm-metatiedoissa olevaan yhtenäisen uloskirjautumisen URL-osoitteeseen. eAdm lopettaa vastaavan istunnon ja palauttaa uloskirjautumisvastauksen. Pyynnölle, jolle ei löydy vastaavaa istuntoa, annetaan silti onnistumisvastaus. Se ei käynnistä kirjautumista.
Testaus
Palveluntarjoajan rivillä suoritettava testi aukeaa omaan ikkunaansa. Kyseessä on lyhytaikainen istunto, joka ei korvaa jo käynnissä olevaa eAdm-istuntoa.
eAdm tunnistaa käyttäjän ja lopettaa sen jälkeen kyseisen testisession eAdm:ssä. Kun identiteetin tarjoajan metatiedoissa on uloskirjautumis-URL ja vahvistuksessa on yksi NameID, eAdm lähettää myös uloskirjautumispyynnön kyseiselle testisessiolle identiteetin tarjoajalle. Rivi ilmoittaa onnistumisesta vasta, kun uloskirjautuminen on suoritettu loppuun. Ilman uloskirjautumis-URL:ää eAdm lopettaa silti oman testisession, mutta se ei voi lopettaa istuntoa identiteetin tarjoajalla, jolloin testi ilmoittaa epäonnistumisesta.
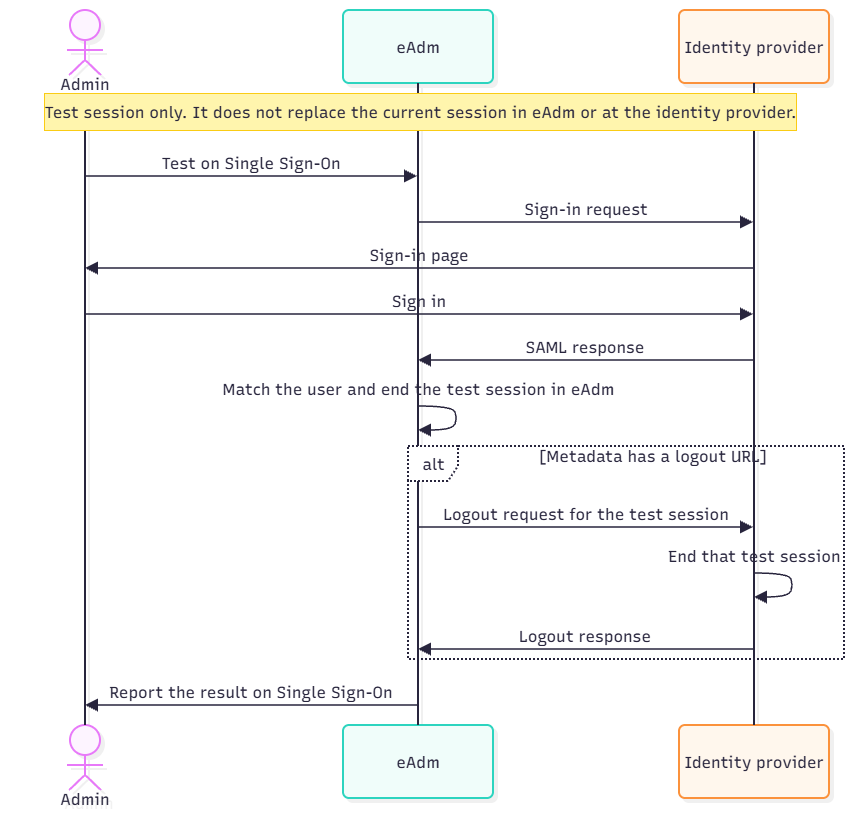
Järjestelmänvalvojan testi ilmoittaa virheestä, jos käyttäjä löytyi, mutta uloskirjautumista ei voitu viedä loppuun. Tämä tapahtuu, jos metatiedoissa ei ole uloskirjautumis-URL-osoitetta tai jos vahvistuksessa ei ole NameID-tunnistetta. Korjaa tämä ja yritä sitten uudelleen. Myös ponnahdusikkunoiden esto aiheuttaa testin epäonnistumisen.
Vianmääritys
|
Oire |
Todennäköinen syy |
Toiminta |
|---|---|---|
|
Metatietojen URL hylätään |
URL-osoite ei ole julkinen HTTPS-osoite, se sisältää käyttäjätunnuksen tai isäntä on yksityinen, loopback-osoite tai link-local-osoite |
Lataa sen sijaan XML-tiedosto. Käytä URL-osoitetta vain, jos eAdm:n palvelimet voivat hakea tiedoston julkisesta internetistä. |
|
Jäsennys epäonnistuu tai tiedostoa ei hyväksytä |
XML-tiedosto ei ole SAML-metatietoa tai sen koko on yli 256 KB |
Vie identiteetin tarjoajan federaatiometatiedot uudelleen. Lähetä vain julkiset metatiedot – älä koskaan yksityistä avainta tai PFX-tiedostoa. |
|
Kirjautumispainike puuttuu |
Palveluntarjoaja on poistettu käytöstä |
Ota palveluntarjoaja käyttöön. |
|
Tunnistuspalveluntarjoaja hyväksyy käyttäjän, mutta eAdm ei löydä häntä |
Väitteen URI tai arvo ei täsmää, tai kahden käyttäjän UPN- tai sähköpostiosoite täsmää |
Vertaa syötettyä hakuehtoa käyttäjäkenttään. UPN-tunnuksen ja sähköpostiosoitteen osalta molemmissa kentissä voi olla täsmälleen yksi vastaava käyttäjä. |
|
Testin mukaan käyttäjää ei löytynyt |
Tässä yrityksessä ei ole yhtään aktiivista käyttäjää, jolla olisi kyseinen tunniste |
Vertaa korvausvaatimuksen arvoa tämän yrityksen käyttäjään. |
|
Useilla tileillä on sama kansallinen henkilötunnus |
Useammalla kuin yhdellä aktiivisella tilillä on kyseinen tunnus |
Käyttäjä valitsee profiilin kirjautumissivulla. Se on odotettavissa. |
|
Testi epäonnistuu, vaikka kirjautuminen identiteetin tarjoajaan onnistui |
Metatiedoissa ei ole uloskirjautumis-URL-osoitetta, tai väitteellä ei ole yhtä ainoaa NameID-tunnistetta |
Lisää metatietoihin uloskirjautumispäätepiste ja yksi NameID-sääntö. Kirjaudu sisään uudelleen. |
|
Kirjautuminen epäonnistuu ja väite on salattu |
Tunnistustietojen tarjoaja salasi väittämän |
eAdm:ssä ei ole salauksen purkuasetusta. Lopeta väitteiden salaus tämän luottavan osapuolen osalta ja tuo nykyiset eAdm-metatiedot. |
|
Kirjautuminen epäonnistuu vahvistusajankohdan tienoilla |
Kellojen väliset erot ovat suurempia kuin määritetty viive |
Aseta viive enintään 5 minuutiksi tai korjaa identiteetin tarjoajan kello. |
|
Kirjautuminen lakkaa metatietojen voimassaolon päättymispäivän jälkeen |
Tallennetut metatiedot ovat vanhentuneet, eikä toimivaa päivitys-URL-osoitetta ole |
Lataa nykyiset metatiedot tai määritä julkinen metatietojen URL-osoite. |
|
Uloskirjautuminen sulkee vain eAdm-palvelun |
Tunnistuspalvelun metatiedoissa ei ole uloskirjautumispalvelua, tai tunnistuspalvelusta puuttuu eAdm-uloskirjautumispäätepiste |
Tuo molemmat metatietotiedostot uudelleen. Vahvista yksi NameID ja istuntoindeksi uudella kirjautumisella. |
|
Kun kirjaudutaan ulos tunnistuspalvelusta, eAdm pysyy kirjautuneena |
Tunnistuspalveluntarjoaja ei lähettänyt SAML-ulosskirjautumispyyntöä, tai istunto luotiin ennen NameID-säännön soveltamista |
Käytä tunnistuspalveluntarjoajan SAML-ulosskirjautumistoimintoa. Varmista, että siinä on eAdm-ulosskirjautumispäätepiste. |
Sertifikaatin muutokset
Tunnistuspalveluntarjoajan allekirjoitussertifikaatti. Kun julkisen metatiedon URL-osoite on määritetty, eAdm päivittää sen. Kun käytät tiedostoa, lataa uudet metatiedot ennen vanhan allekirjoitussertifikaatin voimassaolon päättymistä ja lähetä ne samalle palveluntarjoajalle. eAdm säilyttää kaikki tiedostossa olevat allekirjoitussertifikaatit ja hyväksyy minkä tahansa niistä allekirjoitetun vahvistuksen, mikä kattaa siirtymäkauden.
eAdm:n pyyntöjen allekirjoitussertifikaatti. Kun palveluntarjoajan hallintapaneelissa näkyy päivitysilmoitus, lataa nykyiset metatiedot ja päivitä identiteetin tarjoaja ennen kuin eAdm allekirjoittaa pyynnöt uudella sertifikaatilla. Jätä edellinen julkinen avain paikalleen, kunnes eAdm poistaa sen.
Käyttöönoton tarkistuslista
- Metatiedot jäsennetään ja näytetään entiteetin tunniste, kirjautumis-URL sekä nykyinen allekirjoitussertifikaatti
- Julkisten metatietojen URL tallennetaan vain, jos eAdm pystyy hakemaan sen; muussa tapauksessa tallennetaan tiedosto sekä muistutus, että tiedosto on ladattava uudelleen ennen varmenteen voimassaolon päättymistä
- Yksi vaatimus, joka on liitetty UPN-numeroon, sähköpostiosoitteeseen tai kansalliseen henkilötunnukseen
- Uudelle kirjautumiselle myönnetty NameID, yksi arvo, kirjautumisen yhteydessä
- Palveluntarjoaja on otettu käyttöön, ja ensisijainen tai toissijainen on määritetty
- Tunnistuspalveluntarjoajaan tuodut palveluntarjoajan metatiedot
- Tunnistuspalveluntarjoaja ei salaa väitteitä
- Järjestelmänvalvojan testi onnistui
- Kirjautuminen eAdm-kirjautumissivulta avaa odotetun käyttäjän
- Sekä eAdm:stä että tunnistuspalvelusta kirjautuminen ulos lopettaa eAdm-istunnon
Fabletonin kunta (org NO999000001) on kuvitteellinen.