Oversikt
På denne siden beskrives hvordan du legger til en SAML 2.0-identitetsleverandør.
eAdm er SAML-tjenesteleverandøren. Kunden gir eAdm metadataene fra sin identitetsleverandør. eAdm sender tilbake ett metadata-dokument for tjenesteleverandøren. Brukerne starter på eAdms påloggingsside. eAdm godtar svaret bare når eAdm selv har bedt om den påloggingen.
|
Vare |
Detalj |
|---|---|
|
Bindinger som eAdm godtar fra identitetsleverandøren |
HTTPS. HTTP-omdirigering brukes ved pålogging når dette er angitt i metadataene. Ellers brukes HTTP-POST. |
|
Responsbinding |
Kun HTTP POST. HTTP-Redirect brukes ikke for denne tilbakekallingen, og HTTP-Artifact støttes ikke. |
|
Identifikatorer |
Bare én av følgende: UPN, e-postadresse eller nasjonalt ID-nummer |
|
Enkelt utlogging |
Støttes av eAdm og av identitetsleverandøren |
|
Innloggingen startet hos identitetsleverandøren |
Avvist. Brukeren havner på påloggingssiden til eAdm. |
|
Krypterte påstander |
Støttes ikke. Et svar som krypterer påstanden, avvises. |
Legg til en SAML-leverandør
Åpne «Single Sign-On » på kundesiden og legg til en leverandør. Velg SAML 2.0.
Tilkobling
-
Skriv inn et visningsnavn. Dette er teksten på påloggingsknappen. Eksempel:
Fableton AD FS. -
Kopier URL-adressen til tjenesteleverandørens metadata eller last ned filen, og importer den til identitetsleverandøren. eAdm signerer påloggings- og avloggingsforespørslene med et sertifikat som finnes i tjenesteleverandørens metadata. Metadata-URL-adressen på fanen er offentlig. Identitetsleverandøren, eller en nettleser på en administrator-maskin, må kunne åpne den hvis du abonnerer på URL-adressen i stedet for å importere en fil.
-
Oppgi metadataene for identitetsleverandøren på en av følgende to måter:
-
URL. Et absolutt
<https://> adresse, maksimalt 1000 tegn, uten brukernavn eller passord i URL-en. Verten må være offentlig tilgjengelig. Private adresser, loopback-adresser og link-lokale adresser avvises. -
Fil. XML-filen med metadata, maksimalt 256 KB. Bruk en fil når URL-adressen til metadataene er intern.
-
Vent til eAdm viser ID-en for den analyserte enheten, påloggings-URL-en og signeringssertifikatet. Du kan ikke fortsette uten at analysen er fullført.
eAdm leser enhets-ID-en, påloggings-URL-en, utloggings-URL-en, NameID-formatet og signeringssertifikatene. Et krypteringssertifikat i filen blir ignorert. En påloggings- eller utloggings-URL som ikke er HTTPS, blir ignorert. Signeringssertifikatene som vises her, hentes fra metadataene. For å erstatte dem må du laste opp nye metadata eller oppdatere fra URL-en. Det finnes ingen egen funksjon for opplasting av sertifikater.
Den samme enhets-ID-en kan ikke legges til to ganger for én kunde.
Hvis du lagrer en offentlig metadata-URL, oppdaterer eAdm dette dokumentet omtrent én gang om dagen, og omtrent én gang i timen den siste dagen før metadataene utløper. Hvis oppdateringen mislykkes, beholdes de allerede lagrede metadataene. Hvis metadataene har en utløpsdato, det ikke finnes noen oppdaterings-URL og denne datoen har gått ut, stoppes påloggingen inntil du laster opp en ny fil.
Sikkerhet
|
Innstillinger |
Standard |
Rekkevidde |
|---|---|---|
|
Krev en signert erklæring |
Den |
La dette stå på, med mindre identitetsleverandøren ikke kan signere påstanden. |
|
Krev et underskrevet svar |
Av |
Slå på denne funksjonen når identitetsleverandøren signerer svaret og du ønsker at denne kontrollen skal utføres. |
|
Klokkeforskyvning |
5 minutter |
0 til 5 minutter. Dette er hvor mye identitetsleverandørens klokke kan avvike når eAdm sjekker påstandens gyldighetsperiode. |
eAdm dekrypterer ikke påstander. Sertifikatet i tjenesteleverandørens metadata brukes til å signere forespørsler. Hvis identitetsleverandøren krypterer påstanden, mislykkes påloggingen.
Egenskaper
Knytt én kravpost til ett eAdm-felt.
|
eAdm-felt |
Hva skjer ved innlogging? |
|---|---|
|
UPN |
Kravverdien sammenlignes med UPN og e-postadressen til aktive brukere i dette selskapet. Nøyaktig én bruker må stemme overens. To treff fører til at påloggingen mislykkes. |
|
E-post |
Samme søk som for UPN. Det må være nøyaktig én bruker som samsvarer. |
|
Nasjonalt ID-nummer |
Verdien i feltet må samsvare med det nasjonale ID-nummeret som er lagret for brukeren, i samme format. Når flere aktive brukere har dette nummeret, viser eAdm en side der personen velger hvilken brukerprofil som skal åpnes. |
UPN og e-post bruker samme oppslagsfunksjon. En verdi som samsvarer med én brukers e-postadresse og en annen brukers UPN, betyr at det er to brukere, og påloggingen mislykkes.
I påstandsfeltet vises attributtnavnene som finnes i metadataene. Du kan også skrive inn en påstands-URI som ikke er oppført i metadataene. Identitetsleverandøren må faktisk sende denne påstanden.
For å bruke SAML-subjektet (NameID) som identifikator, skriv inn nameid. Dette godtas kun når metadataene i NameID-formatet er e-post eller uspesifisert. En permanent NameID er en uforståelig verdi som eAdm ikke kan bruke til å finne en bruker. En midlertidig NameID endres ved hver pålogging. Ingen av dem kan brukes som identifikator.
NameID er fortsatt påkrevd for enkel utlogging, selv når identifikatoren er en annen påstand. Utlogging krever én NameID. Det trenger ikke å være den påstanden som identifiserer brukeren.
Personnummer er sensitiv informasjon. Bruk UPN eller e-post, med mindre kunden har en grunn til å oppgi personnummeret.
Lagre, aktiver og rolle
«Lagre» lagrer leverandøren som er deaktivert. Den forblir deaktivert på påloggingssiden inntil du aktiverer den fra listen. La den være deaktivert og kjør først «Test av Single Sign-On », slik at brukerne ikke blir tilbudt en mislykket konfigurasjon. Testen er beskrevet i avsnittet «Testing ».
Åpne en aktivert tjenesteleverandør for å velge «Primær » eller «Sekundær». «Primær» er kun tilgjengelig så lenge tjenesteleverandøren er aktivert. «Primær» gjør SAML til bedriftens viktigste påloggingsmetode, slik at disse knappene vises først.
Når flere SAML-leverandører er aktivert, vises den primære først på listen. De andre vises deretter i rekkefølge etter visningsnavn.
Selv om SAML er den primære metoden, kan den siste aktiverte SAML-leverandøren ikke deaktiveres eller slettes. Velg først en annen primær metode.
Innlogging og utlogging
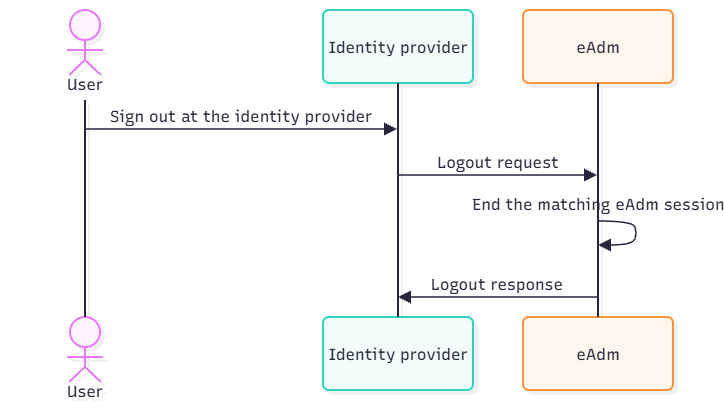
Logg inn
-
Brukeren åpner påloggingssiden for eAdm og velger leverandørens visningsnavn.
-
eAdm omdirigerer nettleseren til identitetsleverandøren.
-
Identitetsleverandøren sender SAML-svaret tilbake til URL-adressen til påstandsmottakeren.
-
eAdm kontrollerer at dette svaret gjelder for forespørselen den nettopp har sendt, sammenligner signaturen med de lagrede signatursertifikatene og leser den tilordnede identifikatoren.
-
UPN eller e-post: Hvis det finnes én bruker som samsvarer, åpnes eAdm med den brukeren. Hvis det ikke finnes noen som samsvarer, eller hvis det finnes to som samsvarer, mislykkes påloggingen.
-
Nasjonalt ID: én av de brukerne som samsvarer, åpner eAdm som den aktuelle brukeren. Flere av de andre brukerne som samsvarer, får opp en side som viser en liste over disse profilene. De velger én av dem, og eAdm åpner den profilen. De andre brukerne som samsvarer, blir logget ut.
En pålogging som brukeren har startet hos identitetsleverandøren, uten at det foreligger en tilsvarende forespørsel fra eAdm, blir avvist.
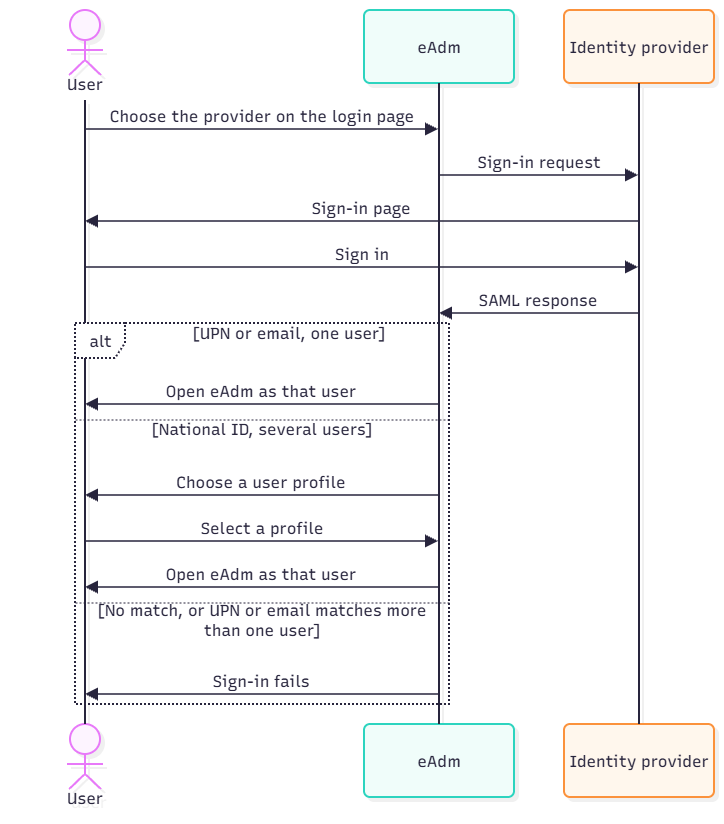
Utlogging ble startet i eAdm
Når du logger ut av eAdm, avsluttes først eAdm-økten. Dersom metadataene til identitetsleverandøren inneholder en utloggings-URL, sender eAdm deretter nettleseren dit med en utloggingsforespørsel. Identitetsleverandøren sender tilbake utloggingssvaret, og nettleseren havner på eAdms utloggingsside. Dersom metadataene ikke inneholder noen utloggings-URL, går eAdm direkte til utloggingssiden.
Opplysningene fra den aktuelle påloggingen må inneholde én NameID og en sesjonsindeks. Legg til eller endre denne regelen hos identitetsleverandøren, og logg deretter på igjen. Eldre sesjoner får ikke en NameID i etterkant.
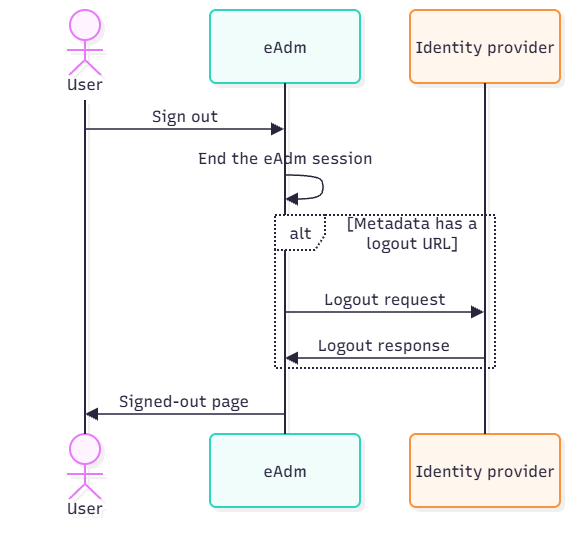
Utloggingen ble startet hos identitetsleverandøren
Identitetsleverandøren sender en utloggingsforespørsel til URL-adressen for enkel utlogging i eAdm-metadataene. eAdm avslutter den tilsvarende økten og returnerer et utloggingssvar. En forespørsel som ikke samsvarer med noen økt, får likevel et suksesssvar. Det utløser ikke en pålogging.
Testing
Testen på leverandørraden kjører i et eget vindu. Det er en kortvarig økt som ikke erstatter en eAdm-økt du allerede har.
eAdm identifiserer brukeren og avslutter deretter den aktuelle testøkten i eAdm. Når identitetsleverandørens metadata inneholder en utloggings-URL, og påstanden har én NameID, sender eAdm også en utloggingsforespørsel for den samme testøkten til identitetsleverandøren. Raden rapporterer først suksess etter at utloggingen er fullført. Uten en utloggings-URL avslutter eAdm fortsatt sin egen testøkt, men kan ikke avslutte økten hos identitetsleverandøren, og testen rapporterer feil.
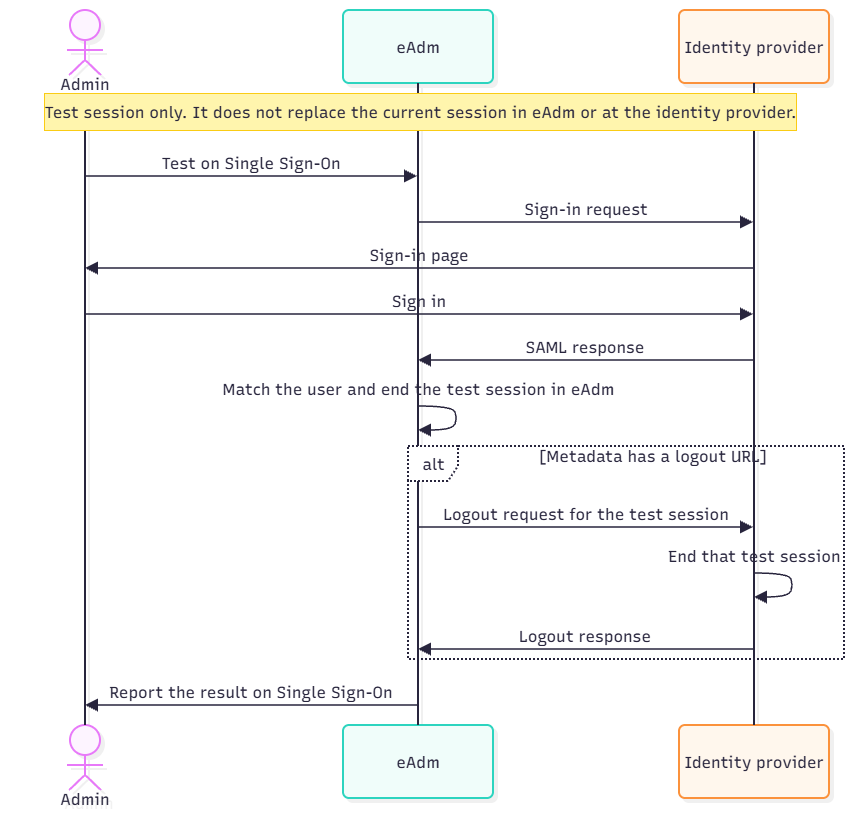
Administratortesten melder feil når brukeren ble funnet, men utloggingen ikke kunne fullføres. Dette skjer når metadataene ikke inneholder noen utloggings-URL, eller når påstanden ikke har noe NameID. Rett opp dette, og prøv på nytt. En popup-blokkering fører også til at testen mislykkes.
Feilsøking
|
Symptom |
Sannsynlig årsak |
Handling |
|---|---|---|
|
Metadata-URL-en blir avvist |
URL-adressen er ikke en offentlig HTTPS-adresse, inneholder et brukernavn, eller verten er privat, loopback eller link-local |
Last opp XML-filen i stedet. Bruk kun en URL når eAdms servere kan hente den via det offentlige internett. |
|
Parsingen mislykkes, eller filen blir avvist |
XML-filen er ikke SAML-metadata, eller den er større enn 256 KB |
Eksporter identitetsleverandørens føderasjonsmetadata på nytt. Last opp kun de offentlige metadataene – aldri en privat nøkkel eller en PFX-fil. |
|
Innloggingsknappen mangler |
Tjenesteleverandøren er deaktivert |
Aktiver leverandøren. |
|
Identitetsleverandøren godkjenner brukeren, men eAdm finner ikke vedkommende |
URI-en eller verdien for kravet stemmer ikke overens, eller to brukere har samme UPN- eller e-postadresse |
Sammenlign det oppgitte kravet med brukerfeltet. For UPN og e-postadresse kan det være nøyaktig én bruker som samsvarer i begge feltene. |
|
Testen viser at brukeren ikke ble funnet |
Ingen aktive brukere i dette selskapet har denne identifikatoren |
Sammenlign erstatningsbeløpet med brukeren i dette selskapet. |
|
Flere kontoer deler et nasjonalt ID-nummer |
Det finnes mer enn én aktiv konto med denne ID-en |
Brukeren velger en profil på påloggingssiden. Det er som forventet. |
|
Testen mislykkes etter vellykket pålogging hos identitetsleverandøren |
Det finnes ingen utloggings-URL i metadataene, eller påstanden har ikke én enkelt NameID |
Legg til et utloggingsendepunkt i metadataene og én NameID-regel. Logg inn på nytt. |
|
Innloggingen mislykkes, og påstanden er kryptert |
Identitetsleverandøren krypterte påstanden |
eAdm har ingen innstilling for dekryptering. Slutt å kryptere påstander for denne pålitelige parten, og importer de gjeldende eAdm-metadataene. |
|
Innloggingen mislykkes rundt tidspunktet for påstanden |
Klokkene avviker mer enn den konfigurerte skjevheten |
Still inn tidsforskjellen til opptil 5 minutter, eller juster klokken hos identitetsleverandøren. |
|
Innloggingen avbrytes når utløpsdatoen for metadataene er nådd |
De lagrede metadataene har gått ut, og det finnes ingen fungerende oppdaterings-URL |
Last opp gjeldende metadata, eller angi en offentlig URL for metadata. |
|
Utlogging avslutter kun eAdm |
Metadataene til identitetsleverandøren har ingen utloggingstjeneste, eller identitetsleverandøren mangler eAdm-utloggingsendepunktet |
Importer begge metadatafilene på nytt. Bekreft én NameID og en sesjonsindeks ved en ny pålogging. |
|
Når du logger ut av identitetsleverandøren, forblir du innlogget i eAdm |
Identitetsleverandøren sendte ikke en SAML-utloggingsforespørsel, eller så ble økten opprettet før NameID-regelen |
Bruk identitetsleverandørens SAML-utloggingsfunksjon. Kontroller at den har eAdm-utloggingsendepunktet. |
Endringer i sertifikatet
Identitetsleverandørens signeringssertifikat. Når URL-adressen til de offentlige metadataene er angitt, oppdaterer eAdm den. Når du bruker en fil, må du laste ned nye metadata før det gamle signeringssertifikatet utløper, og laste dem opp til samme leverandør. eAdm lagrer alle signeringssertifikatene fra filen og godtar en påstand som er signert av et hvilket som helst av dem, noe som dekker en overgangsperiode.
eAdm-sertifikat for signering av forespørsler. Når tjenesteleverandørpanelet viser en rollover, må du laste ned de gjeldende metadataene og oppdatere identitetsleverandøren før eAdm signerer med det nye sertifikatet. La den forrige offentlige nøkkelen være på plass inntil eAdm fjerner den.
Sjekkliste for idriftsettelse
- Metadata analyserer og viser enhets-ID, påloggings-URL og et gjeldende signeringssertifikat
- URL-en til offentlige metadata lagres kun når eAdm kan hente den; ellers lagres en fil, samt en påminnelse om å laste den opp på nytt før sertifikatet utløper
- Én oppføring knyttet til UPN, e-postadresse eller nasjonalt ID-nummer
- NameID utstedt ved utlogging, én verdi, ved ny pålogging
- Tjenesteleverandør aktivert, og primær eller sekundær angitt
- Metadata fra tjenesteleverandøren importert hos identitetsleverandøren
- Identitetsleverandøren krypterer ikke påstandene
- Administratortesten er vellykket
- Når man logger seg inn fra eAdm-innloggingssiden, åpnes den forventede brukeren
- Når du logger ut av eAdm og fra identitetsleverandøren, avsluttes eAdm-økten
Fableton kommune (org NO999000001) er fiktiv.