Översikt
På den här sidan beskrivs hur man lägger till en SAML 2.0-identitetsleverantör.
eAdm är SAML-tjänsteleverantören. Kunden tillhandahåller eAdm metadata från sin identitetsleverantör. eAdm returnerar ett metadata-dokument för tjänsteleverantören. Användarna börjar på eAdms inloggningssida. eAdm godkänner svaret endast om det är eAdm som har begärt inloggningen.
|
Artikel |
Detalj |
|---|---|
|
Vilka bindningar accepterar eAdm från identitetsleverantören? |
HTTPS. HTTP-omdirigering används för inloggning när detta anges i metadatan. I övriga fall används HTTP-POST. |
|
Responsbindning |
Endast HTTP POST. HTTP-Redirect används inte för denna återanrop, och HTTP-Artifact stöds inte. |
|
Identifierare |
Endast ett av följande: UPN, e-postadress eller nationellt ID-nummer |
|
Enkel utloggning |
Stöds av eAdm och av identitetsleverantören |
|
Inloggningen inleddes hos identitetsleverantören |
Avvisad. Användaren hamnar på inloggningssidan för eAdm. |
|
Krypterade påståenden |
Stöds inte. Ett svar som krypterar påståendet avvisas. |
Lägg till en SAML-leverantör
Öppna ”Single Sign-On ” på klientsidan och lägg till en leverantör. Välj SAML 2.0.
Anslutning
-
Ange ett visningsnamn. Detta är texten på inloggningsknappen. Exempel:
Fableton AD FS. -
Kopiera URL:en till tjänsteleverantörens metadata eller ladda ner filen och importera den till identitetsleverantören. eAdm signerar inloggnings- och utloggningsförfrågningarna med ett certifikat som finns i tjänsteleverantörens metadata. Metadata-URL:en på fliken är offentlig. Identitetsleverantören, eller en webbläsare på en administratörsdator, måste kunna öppna den om du prenumererar på URL:en istället för att importera en fil.
-
Ange metadata för identitetsleverantören på ett av följande två sätt:
-
URL. Ett absolut
<https://> adress, högst 1 000 tecken, utan användarnamn eller lösenord i URL:en. Värden måste vara allmänt tillgänglig. Privata adresser, loopback-adresser och länklokala adresser avvisas. -
Fil. Metadata-XML-filen, högst 256 KB. Använd en fil när metadatans URL är intern.
-
Vänta tills eAdm visar det analyserade entitets-ID:t, inloggnings-URL:en och signeringscertifikatet. Du kan inte fortsätta om analysen inte har lyckats.
eAdm läser in entitets-ID, inloggnings-URL, utloggnings-URL, NameID-formatet och signeringscertifikaten. Ett krypteringscertifikat i filen ignoreras. En inloggnings- eller utloggnings-URL som inte använder HTTPS ignoreras. De signeringscertifikat som visas här hämtas från metadata. För att ersätta dem ska du ladda upp nya metadata eller uppdatera från URL:en. Det finns ingen separat funktion för att ladda upp certifikat.
Samma enhets-ID kan inte läggas till två gånger för en och samma kund.
Om du sparar en offentlig metadatadress uppdaterar eAdm dokumentet ungefär en gång om dagen och ungefär en gång i timmen under den sista dagen innan metadatan löper ut. Om uppdateringen misslyckas behålls den metadata som redan lagrats. Om metadatan har ett utgångsdatum, det inte finns någon uppdateringsadress och det datumet har passerat, stoppas inloggningen tills du laddar upp en ny fil.
Säkerhet
|
Miljö |
Standard |
Sortiment |
|---|---|---|
|
Kräv en undertecknad försäkran |
Den |
Låt detta vara aktiverat såvida inte identitetsleverantören inte kan signera påståendet. |
|
Kräv ett undertecknat svar |
Av |
Aktivera denna inställning när identitetsleverantören signerar svaret och du vill att den kontrollen ska utföras. |
|
Klockförskjutning |
5 minuter |
0 till 5 minuter. Så mycket får identitetsleverantörens klocka avvika när eAdm kontrollerar giltighetstiden för påståendet. |
eAdm dekrypterar inte påståenden. Certifikatet i tjänsteleverantörens metadata används för att signera förfrågningar. Om identitetsleverantören krypterar påståendet misslyckas inloggningen.
Egenskaper
Koppla en ansökan till ett eAdm-fält.
|
eAdm-fält |
Vad händer vid inloggningen |
|---|---|
|
UPN |
Det angivna värdet jämförs med UPN och e-postadressen för aktiva användare i detta företag. Exakt en användare måste stämma överens. Om det finns två träffar misslyckas inloggningen. |
|
E-post |
Samma sökning som för UPN. Exakt en användare måste matcha. |
|
Nationellt ID-nummer |
Värdet i fältet ”claim” måste stämma överens med det nationella ID-nummer som är lagrat för användaren, i samma format. Om fler än en aktiv användare har det numret visar eAdm en sida där personen väljer vilken användarprofil som ska öppnas. |
UPN och e-postadress använder samma uppslagsfunktion. Om ett värde stämmer överens med en användares e-postadress och en annan användares UPN, innebär detta att det rör sig om två användare, och inloggningen misslyckas.
I fältet för påståenden visas attributnamn som finns i metadata. Du kan också ange en URI för ett påstående som inte finns med i metadata. Identitetsleverantören måste faktiskt skicka det påståendet.
För att använda SAML-subjektet (NameID) som identifierare, skriv nameid. Detta accepteras endast när metadataformatet NameID är e-post eller ospecificerat. Ett beständigt NameID är ett obegripligt värde som eAdm inte kan använda för att söka fram en användare. Ett tillfälligt NameID ändras vid varje inloggning. Inget av dem kan fungera som identifierare.
NameID krävs fortfarande för enkel utloggning, även om identifieraren är en annan uppgift. Utloggningen kräver ett NameID. Det behöver inte vara den uppgift som identifierar användaren.
Personnummer är känslig information. Använd UPN eller e-postadress om inte kunden har en anledning att uppge sitt personnummer.
Spara, aktivera och roll
Spara lagrar den leverantör som har inaktiverats. Den visas inte på inloggningssidan förrän du aktiverar den från listan. Låt den vara inaktiverad och kör först testet för Single Sign-On, så att användarna inte erbjuds en misslyckad konfiguration. Testet beskrivs i avsnittet Testning.
Öppna en aktiverad leverantör för att välja mellan ”Primär” och ”Sekundär”. Alternativet ”Primär” är endast tillgängligt så länge leverantören är aktiverad. Om du väljer ”Primär” blir SAML företagets huvudsakliga inloggningsmetod, vilket innebär att dessa knappar visas först.
När flera SAML-leverantörer är aktiverade visas den primära först i listan. De övriga listas i ordning efter visningsnamn.
Även om SAML är den primära metoden går det inte att inaktivera eller ta bort den senast aktiverade SAML-leverantören. Välj först en annan primär metod.
Inloggning och utloggning
Logga in
-
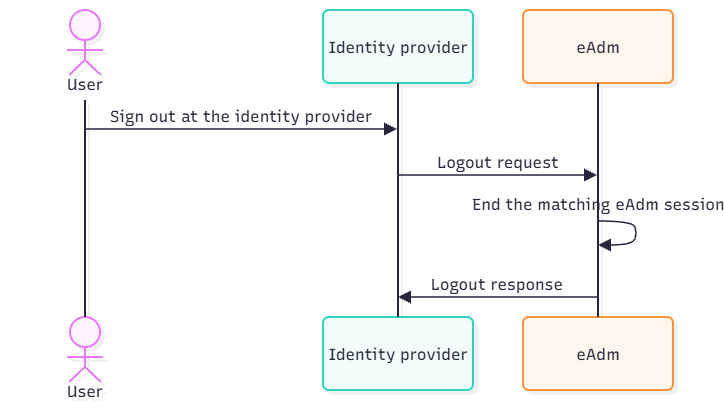
Användaren öppnar inloggningssidan för eAdm och väljer leverantörens visningsnamn.
-
eAdm omdirigerar webbläsaren till identitetsleverantören.
-
Identitetsleverantören skickar tillbaka SAML-svaret till URL:en för påståendekonsumenten.
-
eAdm kontrollerar att detta svar motsvarar den begäran som systemet just skickat, jämför signaturen med de lagrade signaturcertifikaten och läser den identifierare som är kopplad till begäran.
-
UPN eller e-postadress: om det finns en användare som stämmer överens öppnas eAdm med den användaren. Om det inte finns någon matchning, eller om det finns två matchningar, misslyckas inloggningen.
-
Nationellt ID: en användare som matchar öppnar eAdm som den användaren. Flera användare som matchar ser en sida där dessa profiler listas. De väljer en, och eAdm öppnar den profilen. De övriga matchningarna loggas ut.
En inloggning som användaren har initierat hos identitetsleverantören, utan någon motsvarande begäran från eAdm, avvisas.
Utcheckningen har påbörjats i eAdm
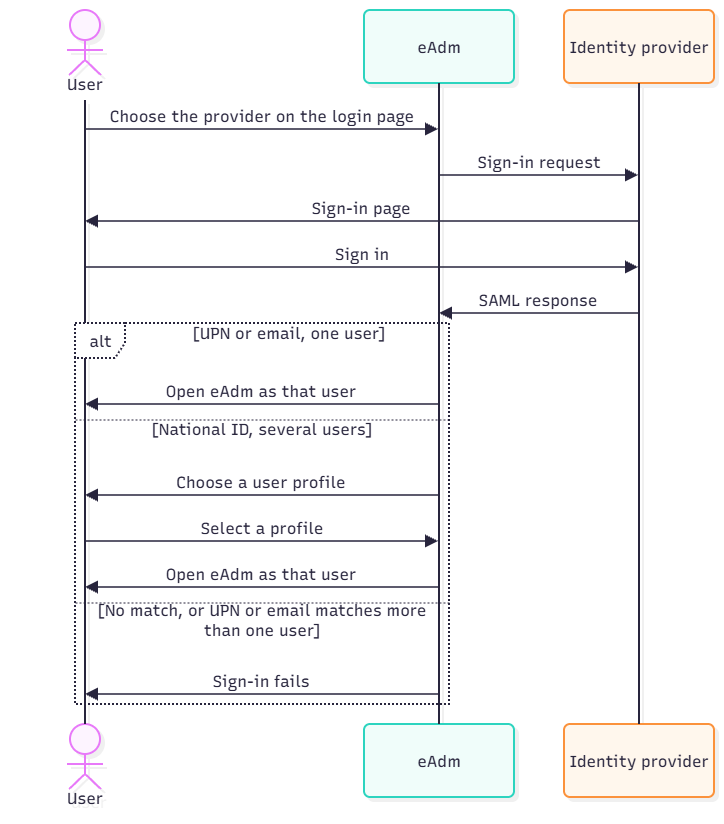
När du loggar ut från eAdm avslutas först eAdm-sessionen. Om identitetsleverantörens metadata innehåller en utloggnings-URL skickar eAdm sedan webbläsaren dit med en utloggningsbegäran. Identitetsleverantören skickar tillbaka utloggningssvaret, och webbläsaren hamnar på eAdms utloggningssida. Om metadatan inte innehåller någon utloggnings-URL går eAdm direkt tillbaka till utloggningssidan.
Uppgifterna från den aktuella inloggningen måste innehålla ett NameID och ett sessionsindex. Lägg till eller ändra den regeln hos identitetsleverantören och logga sedan in igen. Äldre sessioner tilldelas inte ett NameID i efterhand.
Utloggningen inleddes hos identitetsleverantören
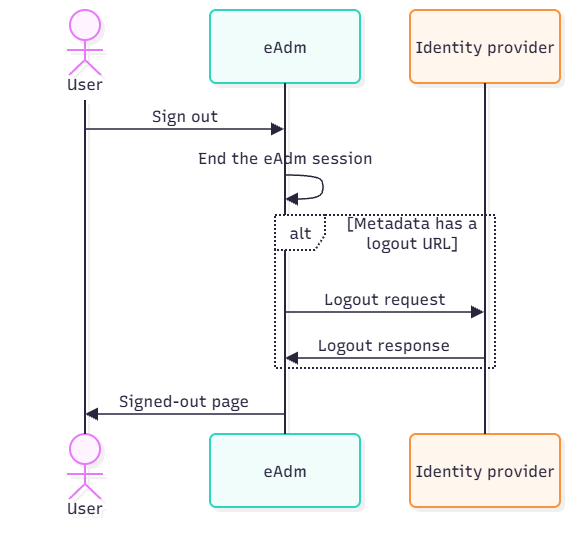
Identitetsleverantören skickar en utloggningsbegäran till URL:en för enkel utloggning i eAdm-metadata. eAdm avslutar den matchande sessionen och returnerar ett utloggningssvar. En begäran som inte matchar någon session får ändå ett framgångsrikt svar. Den initierar inte någon inloggning.
Testning
Testet på leverantörsraden körs i ett eget fönster. Det är en kortvarig session som inte ersätter den eAdm-session du redan har.
eAdm matchar användaren och avslutar därefter den aktuella testsessionen i eAdm. Om identitetsleverantörens metadata innehåller en utloggnings-URL och påståendet har ett NameID, skickar eAdm även en utloggningsbegäran för samma testsession till identitetsleverantören. Raden rapporterar först att testet lyckades när utloggningen har slutförts. Utan en utloggnings-URL avslutar eAdm fortfarande sin egen testsession, men kan inte avsluta sessionen hos identitetsleverantören, och testet rapporteras då som misslyckat.
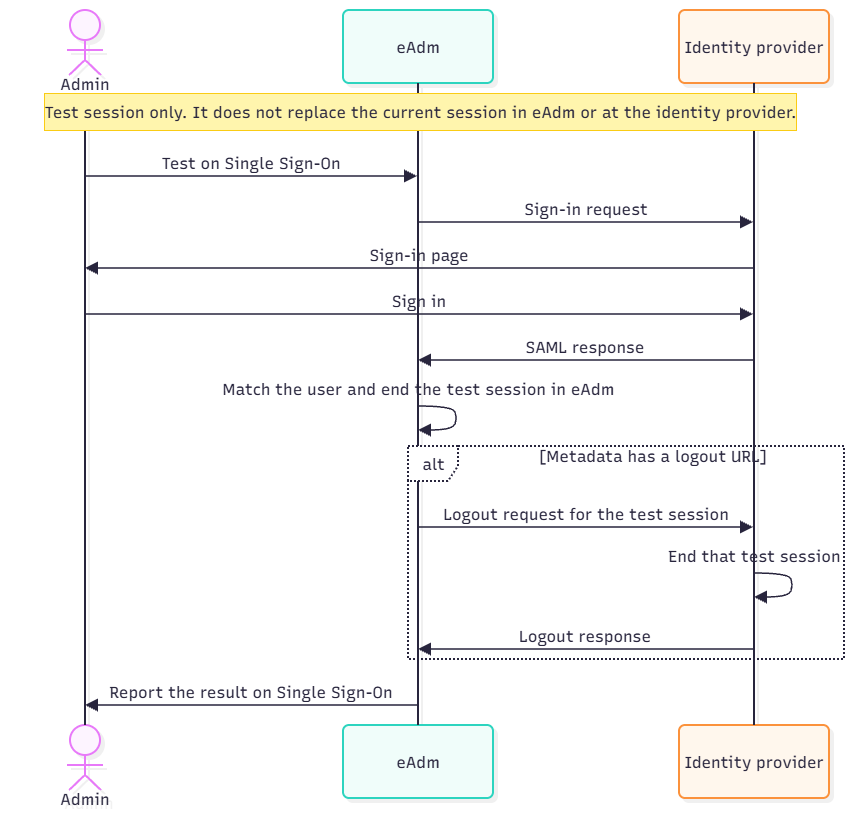
Administratörstestet visar ett felmeddelande om att användaren hittades men att utloggningen inte kunde slutföras. Detta inträffar när metadatan saknar en utloggnings-URL eller när påståendet saknar ett NameID. Åtgärda detta och försök sedan igen. En popup-blockerare gör också att testet misslyckas.
Felsökning
|
Symptom |
Trolig orsak |
Åtgärd |
|---|---|---|
|
Metadata-URL:en har avvisats |
URL:en är inte en offentlig HTTPS-adress, innehåller ett användarnamn eller så är värden privat, en loopback-adress eller en länk-lokal adress |
Ladda upp XML-filen istället. Använd en URL endast om eAdms servrar kan hämta den via det öppna internet. |
|
Analysen misslyckas eller filen avvisas |
XML-filen är inte SAML-metadata, eller så är den större än 256 KB |
Exportera identitetsleverantörens federationsmetadata på nytt. Ladda upp endast de offentliga metadata, aldrig en privat nyckel eller en PFX-fil. |
|
Inloggningsknappen saknas |
Tjänsteleverantören är inaktiverad |
Aktivera leverantören. |
|
Identitetsleverantören godkänner användaren, men eAdm hittar inte denne |
URI:n för anspråket eller värdet stämmer inte överens, eller så har två användare samma UPN eller e-postadress |
Jämför den angivna uppgiften med användarfältet. För UPN och e-postadress får exakt en användare förekomma i båda fälten. |
|
Testet visar att användaren inte hittades |
Ingen aktiv användare i detta företag har den identifieraren |
Jämför ersättningsbeloppet med användaren i detta företag. |
|
Flera konton delar ett nationellt ID-nummer |
Det finns fler än ett aktivt konto med det ID:t |
Användaren väljer en profil på inloggningssidan. Det är vad man förväntar sig. |
|
Testet misslyckas efter en lyckad inloggning hos identitetsleverantören |
Det finns ingen utloggnings-URL i metadata, eller så har påståendet inte ett enda NameID |
Lägg till en utloggningsändpunkt i metadatan och en NameID-regel. Logga in igen. |
|
Inloggningen misslyckas och påståendet är krypterat |
Identitetsleverantören krypterade påståendet |
eAdm har ingen inställning för dekryptering. Sluta kryptera påståenden för denna förlitande part och importera den aktuella eAdm-metadatan. |
|
Inloggningen misslyckas runt tidpunkten för verifieringen |
Klockorna avviker mer än den inställda förskjutningen |
Ställ in förskjutningen på upp till 5 minuter, eller justera klockan hos identitetsleverantören. |
|
Inloggningen avbryts när metadatans giltighetstid har löpt ut |
De lagrade metadata har gått ut och det finns ingen fungerande uppdaterings-URL |
Ladda upp aktuella metadata eller ange en offentlig URL till metadata. |
|
Utloggning avslutar endast eAdm |
Metadata för identitetsleverantören saknar en utloggningstjänst, eller så saknar identitetsleverantören eAdm-utloggningsändpunkten |
Importera båda metadatafilerna på nytt. Bekräfta ett NameID och ett sessionsindex vid en ny inloggning. |
|
Om du loggar ut från identitetsleverantören förblir du inloggad i eAdm |
Identitetsleverantören skickade inte någon SAML-utloggningsbegäran, eller så skapades sessionen innan NameID-regeln |
Använd identitetsleverantörens SAML-utloggning. Kontrollera att den har eAdm-utloggningsändpunkten. |
Ändringar av certifikat
Identitetsleverantörens signeringscertifikat. När URL:en till de offentliga metadatauppgifterna har angetts uppdaterar eAdm den. Om du använder en fil ska du ladda ner nya metadata innan det gamla signeringscertifikatet löper ut och ladda upp dem till samma leverantör. eAdm sparar alla signeringscertifikat från filen och godtar en bekräftelse som är signerad av vilket som helst av dem, vilket täcker en övergångsperiod.
eAdm-certifikat för signering av förfrågningar. När tjänsteleverantörspanelen visar en rollover ska du ladda ner aktuella metadata och uppdatera identitetsleverantören innan eAdm signerar med det nya certifikatet. Låt den tidigare publika nyckeln vara kvar tills eAdm tar bort den.
Checklista inför driftsättning
- Metadata analyserar och visar enhets-ID, inloggnings-URL och ett giltigt signeringscertifikat
- URL:en till de offentliga metadata sparas endast om eAdm kan hämta den; i annat fall sparas en fil tillsammans med en påminnelse om att ladda upp den på nytt innan certifikatet löper ut
- Ett anspråk kopplat till UPN, e-postadress eller nationellt ID-nummer
- NameID utfärdat vid utloggning, ett värde, vid ny inloggning
- Leverantör aktiverad och primär eller sekundär inställd
- Metadata för tjänsteleverantören som importerats till identitetsleverantören
- Identitetsleverantören krypterar inte påståendena
- Administratörstestet lyckades
- När man loggar in från eAdm:s inloggningssida öppnas den förväntade användaren
- När du loggar ut från eAdm och från identitetsleverantören avslutas eAdm-sessionen
Fableton kommun (org NO999000001) är fiktiv.