Overzicht
Op deze pagina wordt uitgelegd hoe je een SAML 2.0-identiteitsprovider toevoegt.
eAdm is de SAML-serviceprovider. De klant verstrekt eAdm de metagegevens van zijn identiteitsprovider. eAdm levert vervolgens één metagegevensdocument van de serviceprovider terug. Gebruikers beginnen op de inlogpagina van eAdm. eAdm accepteert het antwoord alleen als eAdm zelf om die aanmelding heeft gevraagd.
|
Artikel |
Detail |
|---|---|
|
Bindingen die eAdm van de identiteitsprovider accepteert |
HTTPS. Er wordt gebruikgemaakt van een HTTP-omleiding voor het inloggen wanneer dit in de metagegevens wordt vermeld. Anders wordt HTTP-POST gebruikt. |
|
Responsbinding |
Alleen HTTP POST. HTTP-Redirect wordt niet gebruikt voor deze callback en HTTP-Artifact wordt niet ondersteund. |
|
Identificatiegegevens |
Slechts één van de volgende: UPN, e-mailadres of nationaal identiteitsnummer |
|
Eenmalig uitloggen |
Ondersteund door eAdm en door de identiteitsprovider |
|
Het inloggen is gestart bij de identiteitsprovider |
Afgewezen. De gebruiker komt terecht op de inlogpagina van eAdm. |
|
Versleutelde beweringen |
Niet ondersteund. Een antwoord waarin de bewering is versleuteld, wordt afgewezen. |
Een SAML-provider toevoegen
Open in de klantomgeving ‘Single Sign-On ’ en voeg een provider toe. Kies SAML 2.0.
Verbinding
-
Voer een weergavenaam in. Dit is de tekst op de inlogknop. Voorbeeld:
Fableton AD FS. -
Kopieer de URL van de metadata van de serviceprovider of download het bestand, en importeer dit bij de identiteitsprovider. eAdm ondertekent het aanmeldingsverzoek en het afmeldingsverzoek met een certificaat uit de metadata van de serviceprovider. De URL van de metadata op het tabblad is openbaar. De identiteitsprovider, of een browser op een beheerderscomputer, moet deze kunnen openen als je je op de URL abonneert in plaats van een bestand te importeren.
-
U kunt de metagegevens van de identiteitsprovider op twee manieren verstrekken:
-
URL. Een absolute
<https://> adres, maximaal 1000 tekens, zonder gebruikersnaam of wachtwoord in de URL. De host moet openbaar bereikbaar zijn. Privé-, loopback- en link-local-adressen worden geweigerd. -
Bestand. De XML-metadata, maximaal 256 KB. Gebruik een bestand wanneer de URL van de metadata intern is.
-
Wacht tot eAdm de geparseerde entiteits-ID, de inlog-URL en het ondertekeningscertificaat weergeeft. Zonder een succesvolle parse kun je niet verdergaan.
eAdm leest de entiteits-ID, de inlog-URL, de uitlog-URL, het NameID-formaat en de ondertekeningscertificaten. Een versleutelingscertificaat in het bestand wordt genegeerd. Een inlog- of uitlog-URL die niet via HTTPS verloopt, wordt genegeerd. De hier weergegeven ondertekeningscertificaten zijn afkomstig uit de metagegevens. Om deze te vervangen, moet u nieuwe metagegevens uploaden of de gegevens via de URL vernieuwen. Er is geen aparte optie om certificaten te uploaden.
Eenzelfde entiteits-ID kan niet twee keer aan één klant worden toegevoegd.
Als je een openbare metadata-URL opslaat, vernieuwt eAdm dat document ongeveer één keer per dag, en ongeveer één keer per uur tijdens de laatste dag voordat de metadata verloopt. Als het vernieuwen mislukt, blijven de reeds opgeslagen metadata behouden. Als de metadata een vervaldatum hebben, er geen vernieuwings-URL is en die datum is verstreken, wordt het inloggen geblokkeerd totdat je een nieuw bestand uploadt.
Beveiliging
|
Instelling |
Standaard |
Bereik |
|---|---|---|
|
Een ondertekende verklaring vereisen |
Op |
Laat dit ingeschakeld, tenzij de identiteitsprovider de bewering niet kan ondertekenen. |
|
Een ondertekend antwoord is vereist |
Uit |
Schakel deze optie in wanneer de identiteitsprovider het antwoord ondertekent en u die controle wilt uitvoeren. |
|
Klokverschuiving |
5 minuten |
0 tot 5 minuten. Dit is de maximale afwijking die de klok van de identiteitsprovider mag vertonen wanneer eAdm de geldigheidsduur van de bewering controleert. |
eAdm decodeert geen beweringen. Het certificaat in de metagegevens van de serviceprovider is bedoeld voor het ondertekenen van verzoeken. Als de identiteitsprovider de bewering versleutelt, mislukt het inloggen.
Eigenschappen
Koppel één claim aan één eAdm-veld.
|
eAdm-veld |
Wat gebeurt er bij het inloggen? |
|---|---|
|
UPN |
De waarde van de claim wordt vergeleken met het UPN en het e-mailadres van actieve gebruikers binnen dit bedrijf. Er moet precies één gebruiker overeenkomen. Bij twee overeenkomsten mislukt het inloggen. |
|
|
Dezelfde zoekopdracht als bij UPN. Er moet precies één gebruiker overeenkomen. |
|
Nationaal identiteitsbewijs |
De waarde van het veld ‘claim’ moet overeenkomen met het nationale identiteitsnummer dat voor de gebruiker is opgeslagen, in hetzelfde formaat. Wanneer meer dan één actieve gebruiker dat nummer heeft, toont eAdm een pagina waarop de gebruiker kan kiezen welk gebruikersprofiel hij of zij wil openen. |
UPN en e-mail maken gebruik van dezelfde opzoekfunctie. Een waarde die overeenkomt met het e-mailadres van de ene gebruiker en de UPN van een andere gebruiker, duidt op twee verschillende gebruikers, waardoor het inloggen mislukt.
In het claimvak worden de attribuutnamen weergegeven die in de metadata voorkomen. Je kunt ook een claim-URI invoeren die niet in de metadata staat vermeld. De identiteitsprovider moet die claim dan wel daadwerkelijk versturen.
Om de SAML-subject (NameID) als identificatie te gebruiken, typ je nameid. Dat wordt alleen geaccepteerd als het NameID-formaat van de metagegevens e-mail of niet gespecificeerd. Een permanente NameID is een ondoorzichtige waarde die eAdm niet kan gebruiken om een gebruiker op te zoeken. Een tijdelijke NameID verandert bij elke aanmelding. Geen van beide kan als identificatie dienen.
NameID is nog steeds vereist voor eenmalig uitloggen, zelfs als de identificatie een andere claim is. Voor het uitloggen is één NameID nodig. Dit hoeft niet de claim te zijn waarmee de gebruiker wordt geïdentificeerd.
Het nationale identiteitsnummer is een gevoelig gegeven. Gebruik het UPN of het e-mailadres, tenzij de klant een reden heeft om het nationale identiteitsnummer vrij te geven.
Opslaan, inschakelen en rol
Met ‘Opslaan’ wordt de provider uitgeschakeld. Deze blijft op de inlogpagina uitgeschakeld totdat u deze vanuit de lijst inschakelt. Laat de provider uitgeschakeld en voer eerst de test voor Single Sign-On uit, zodat gebruikers geen mislukte installatie te zien krijgen. De test wordt beschreven in ‘Testen ’.
Open een ingeschakelde provider om ‘Primair’ of ‘Secundair’ te kiezen. De optie ‘Primair’ is alleen beschikbaar zolang de provider is ingeschakeld. Met ‘Primair’ wordt SAML de belangrijkste aanmeldmethode van het bedrijf, waardoor deze knoppen als eerste worden weergegeven.
Wanneer er meerdere SAML-providers zijn ingeschakeld, wordt de primaire provider als eerste weergegeven. De overige providers volgen op volgorde van weergavenaam.
Hoewel SAML de primaire methode is, kan de laatst ingeschakelde SAML-provider niet worden uitgeschakeld of verwijderd. Kies eerst een andere primaire methode.
In- en uitchecken
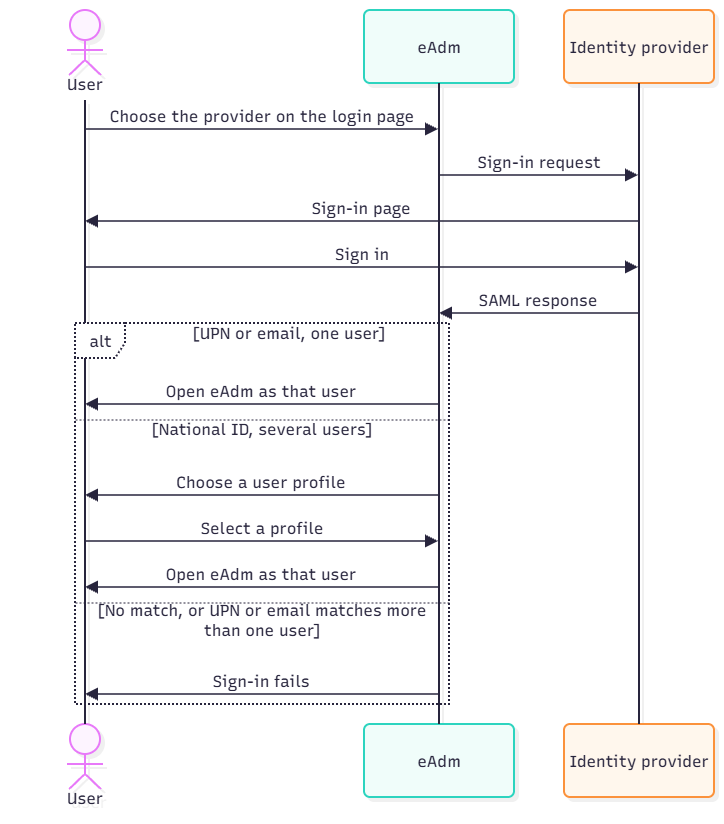
Inloggen
-
De gebruiker opent de inlogpagina van eAdm en kiest de weergavenaam van de aanbieder.
-
eAdm leidt de browser door naar de identiteitsprovider.
-
De identiteitsprovider stuurt het SAML-antwoord terug naar de URL van de assertion consumer.
-
eAdm controleert of dit antwoord betrekking heeft op het verzoek dat het zojuist heeft verzonden, vergelijkt de handtekening met de opgeslagen ondertekeningscertificaten en leest de één toegewezen identificatiecode.
-
UPN of e-mailadres: als er één overeenkomende gebruiker is, wordt eAdm geopend onder de naam van die gebruiker. Als er geen overeenkomst is, of als er twee overeenkomsten zijn, mislukt het inloggen.
-
Nationaal ID: één gebruiker die aan de criteria voldoet, opent eAdm als die gebruiker. Meerdere gebruikers die aan de criteria voldoen, zien een pagina met een overzicht van die profielen. Ze kiezen er één uit, waarna eAdm dat profiel opent. De andere gebruikers die aan de criteria voldoen, worden uitgelogd.
Een aanmelding die de gebruiker bij de identiteitsprovider heeft gestart, zonder dat er een bijbehorend verzoek van eAdm is, wordt afgewezen.
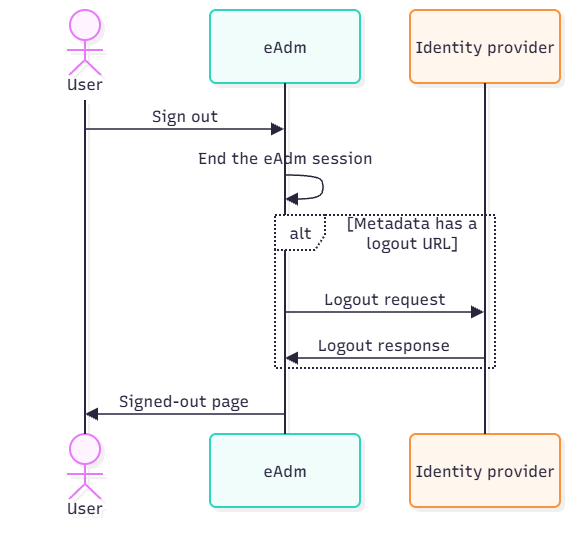
Het afmelden is gestart in eAdm
Als je je afmeldt bij eAdm, wordt eerst de eAdm-sessie beëindigd. Als de metadata van de identiteitsprovider een afmeld-URL bevat, stuurt eAdm de browser vervolgens met een afmeldverzoek naar die URL. De identiteitsprovider stuurt het afmeldantwoord terug, waarna de browser op de afmeldpagina van eAdm terechtkomt. Als de metadata geen afmeld-URL bevat, keert eAdm direct terug naar de afmeldpagina.
De bewering van de huidige aanmelding moet één NameID en een sessie-index bevatten. Voeg die regel toe of wijzig deze bij de identiteitsprovider en meld je vervolgens opnieuw aan. Oudere sessies krijgen achteraf geen NameID.
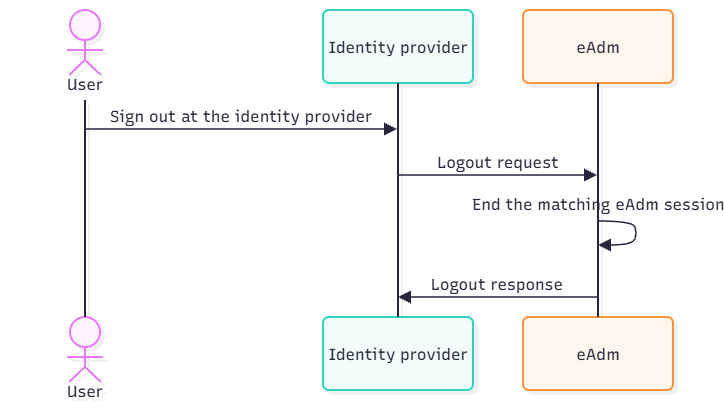
Het uitloggen is gestart bij de identiteitsprovider
De identiteitsprovider stuurt een uitlogverzoek naar de URL voor eenmalig uitloggen in de eAdm-metadata. eAdm beëindigt de bijbehorende sessie en stuurt een uitlogreactie terug. Een verzoek waarvoor geen sessie wordt gevonden, krijgt nog steeds een succesreactie. Er wordt geen inlogprocedure gestart.
Testen
De test op de providerrij wordt in een apart venster uitgevoerd. Het betreft een kortstondige sessie die de eAdm-sessie die u al hebt, niet vervangt.
eAdm verifieert de gebruiker en beëindigt vervolgens die testsessie in eAdm. Wanneer de metagegevens van de identiteitsprovider een uitlog-URL bevatten en de bewering één NameID heeft, stuurt eAdm ook een uitlogverzoek voor diezelfde testsessie naar de identiteitsprovider. De rij geeft pas aan dat de test is geslaagd nadat dat uitloggen is voltooid. Zonder een uitlog-URL beëindigt eAdm weliswaar zijn eigen testsessie, maar kan het de sessie bij de identiteitsprovider niet beëindigen, waardoor de test als mislukt wordt gerapporteerd.
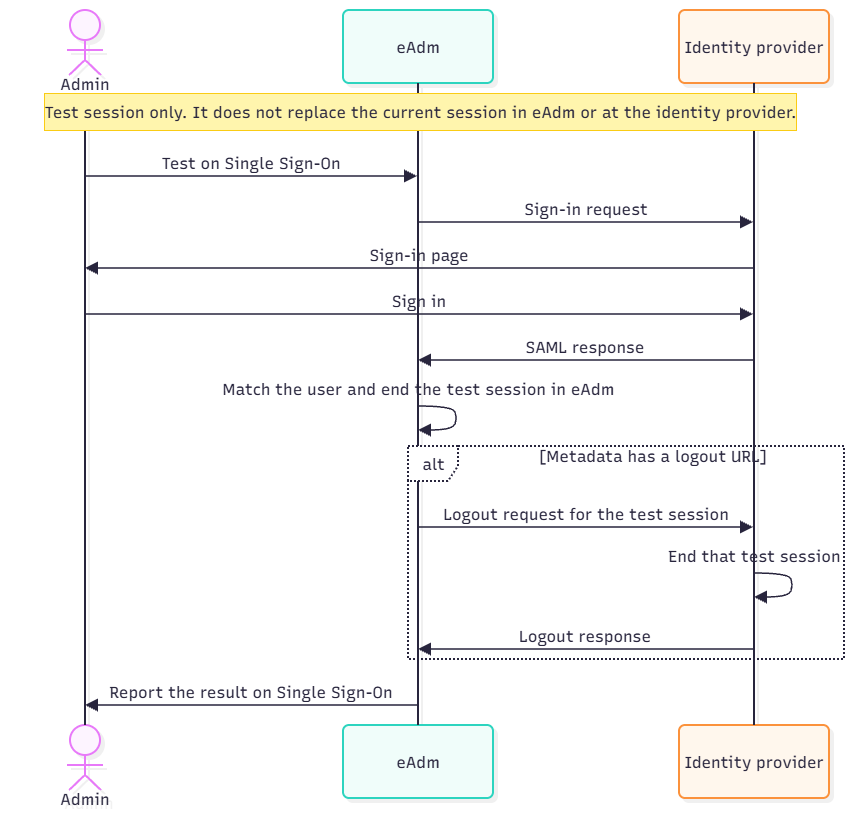
De beheerderstest meldt een fout wanneer de gebruiker wel is gevonden, maar het uitloggen niet kon worden voltooid. Dit gebeurt wanneer de metagegevens geen uitlog-URL bevatten, of wanneer de bewering geen NameID heeft. Los dit op en probeer het vervolgens opnieuw. Een pop-upblokkering zorgt er ook voor dat de test mislukt.
Problemen oplossen
|
Symptoom |
Waarschijnlijke oorzaak |
Actie |
|---|---|---|
|
De URL van de metagegevens is afgewezen |
De URL is geen openbare HTTPS-URL, bevat een gebruikersnaam, of de host is privé, een loopback of link-local |
Upload in plaats daarvan het XML-bestand. Gebruik alleen een URL als de servers van eAdm deze via het openbare internet kunnen ophalen. |
|
Het parseren mislukt of het bestand wordt geweigerd |
De XML is geen SAML-metadata, of is groter dan 256 KB |
Exporteer de federatiemetadata van de identiteitsprovider opnieuw. Upload alleen de openbare metadata; upload nooit een privésleutel of een PFX-bestand. |
|
De knop 'Inloggen' ontbreekt |
De provider is uitgeschakeld |
Schakel de provider in. |
|
De identiteitsprovider accepteert de gebruiker, maar eAdm kan hem/haar niet vinden |
De URI of de waarde van de claim komt niet overeen, of twee gebruikers hebben dezelfde UPN of e-mailadres |
Vergelijk de gegenereerde claim met het gebruikersveld. Voor UPN en e-mail mag er precies één gebruiker in beide velden voorkomen. |
|
Volgens de test is de gebruiker niet gevonden |
Geen enkele actieve gebruiker binnen dit bedrijf heeft die identificatiecode |
Vergelijk de schadebedrag met de gebruiker bij dit bedrijf. |
|
Meerdere accounts delen één nationaal identificatienummer |
Er is meer dan één actief account met die ID |
De gebruiker kiest een profiel op de inlogpagina. Dat is te verwachten. |
|
De test mislukt na een succesvolle aanmelding bij de identiteitsprovider |
Er staat geen uitlog-URL in de metagegevens, of de bewering heeft geen enkele NameID |
Voeg een uitlog-eindpunt toe aan de metagegevens en één NameID-regel. Meld je opnieuw aan. |
|
Het inloggen mislukt en de bewering is versleuteld |
De identiteitsprovider heeft de bewering versleuteld |
eAdm heeft geen instelling voor decodering. Stop met het versleutelen van beweringen voor deze vertrouwende partij en importeer de huidige eAdm-metadata. |
|
Het inloggen mislukt rond het tijdstip van de verificatie |
De klokken wijken meer van elkaar af dan de ingestelde skew |
Stel de tijdverschuiving in op maximaal 5 minuten, of corrigeer de klok van de identiteitsprovider. |
|
Het inloggen wordt beëindigd nadat de vervaldatum van de metagegevens is verstreken |
De opgeslagen metagegevens zijn verlopen en er is geen werkende vernieuwings-URL |
Upload de huidige metagegevens of stel een openbare URL voor de metagegevens in. |
|
Uitloggen beëindigt alleen eAdm |
De metagegevens van de identiteitsprovider bevatten geen uitlogdienst, of de identiteitsprovider beschikt niet over het eAdm-uitlog-eindpunt |
Importeer beide metadatabestanden opnieuw. Controleer bij een nieuwe aanmelding of er één NameID en één sessie-index zijn. |
|
Als je je afmeldt bij de identiteitsprovider, blijft eAdm aangemeld |
De identiteitsprovider heeft geen SAML-uitlogverzoek verzonden, of de sessie is aangemaakt vóór de NameID-regel |
Gebruik de SAML-uitlogfunctie van de identiteitsprovider. Controleer of deze het eAdm-uitlog-eindpunt bevat. |
Wijzigingen in het certificaat
Ondertekeningscertificaat van de identiteitsprovider. Wanneer de URL van de openbare metagegevens is ingesteld, vernieuwt eAdm deze. Als u een bestand gebruikt, moet u nieuwe metagegevens downloaden voordat het oude ondertekeningscertificaat verloopt en deze uploaden naar dezelfde provider. eAdm bewaart elk ondertekeningscertificaat uit het bestand en accepteert een bewering die door een van deze certificaten is ondertekend, waardoor de overgangsperiode wordt gedekt.
eAdm-certificaat voor het ondertekenen van verzoeken. Wanneer in het paneel van de dienstverlener een rollover wordt weergegeven, moet u de huidige metagegevens downloaden en de identiteitsprovider bijwerken voordat eAdm met het nieuwe certificaat ondertekent. Laat de vorige openbare sleutel staan totdat eAdm deze verwijdert.
Checklist voor de livegang
- Metadata analyseert en toont de entiteits-ID, de inlog-URL en een geldig ondertekeningscertificaat
- De URL van de openbare metagegevens wordt alleen opgeslagen als eAdm deze kan ophalen; anders wordt er een bestand opgeslagen, samen met een herinnering om het bestand opnieuw te uploaden voordat het certificaat verloopt
- Eén claim gekoppeld aan een UPN, e-mailadres of nationaal identiteitsnummer
- NameID toegekend bij het uitloggen, één waarde, bij een nieuwe aanmelding
- Aanbieder geactiveerd en als primaire of secundaire aanbieder ingesteld
- Metadata van de dienstverlener geïmporteerd bij de identiteitsprovider
- De identiteitsprovider versleutelt de beweringen niet
- De beheerderstest is geslaagd
- Als je inlogt via de eAdm-inlogpagina, wordt de verwachte gebruiker geopend
- Zowel het uitloggen uit eAdm als het uitloggen bij de identiteitsprovider beëindigt de eAdm-sessie
Gemeente Fableton (org NO999000001) is verzonnen.